硬盘达到使用寿命终点时,GDPR、HIPAA、GLBA和NIST 800-88分别有哪些要求?超过1.55亿美元的罚款和和解费用,又能为企业的安全处置带来哪些启示?
2022年9月,美国证券交易委员会(SEC)因Morgan Stanley Smith Barney处理旧硬盘的方式,对其处以3500万美元罚款。您可能以为问题出在黑客攻击或内幕交易,但实际问题要基础得多:数千台退役设备经由管控不足的处置流程流出,其中一些最终在网上被转售,而客户数据仍可读取。
Morgan Stanley还因同一失误被美国货币监理署(OCC)处以6000万美元罚款,并支付了6000万美元的集体诉讼和解金。全部加起来,硬盘处置失误的代价超过1.55亿美元。
问题不仅在于数据擦除方法本身。Morgan Stanley对处置流程缺乏充分监督,既没有可靠的跟踪手段,也没有证据表明设备的最终去向。
这正是硬盘销毁合规超越数据擦除方法本身的地方。企业需要一套站得住脚的流程,证明数据承载资产是如何被处理、擦除、验证并最终处置的。有据可查的监管链可以证明这些控制措施得到了执行。
要点
- 合适的数据擦除方法,无论是清除(Clear)、净化(Purge)还是销毁(Destroy),都取决于介质类型、数据敏感程度以及硬盘的预期处置方式。
- 合规还取决于数据擦除前后的整套流程,包括资产跟踪、安全处理、验证和文档记录。
为什么企业仍习惯于物理粉碎硬盘?
通常,合规团队会通过粉碎、压碎或熔化的方式处理旧硬盘,确保其再也无法被使用。许多企业认为销毁硬件就足以履行法律义务,但事实并非总是如此,这种做法也未必高效。
数据保护法规通常并不要求对每块旧硬盘进行物理销毁。《通用数据保护条例》(GDPR)是欧盟(EU)制定的一部严格的隐私与安全法律,其中并没有这项要求;HIPAA(《健康保险流通与责任法案》)同样没有。Morgan Stanley案所涉及的核心法律《格雷姆-里奇-比利雷法》(Gramm-Leach-Bliley Act)也是如此。
然而,仅仅声称“我们已经销毁”并不能证明完成了安全数据销毁,背后需要有一套流程,并有记录作为佐证。
退役旧硬盘时,GDPR有哪些要求
GDPR并未规定企业必须以特定方式粉碎、压碎或覆写硬盘。不过,其中多项条款决定了退役数据承载资产应如何处理。第5条确立了存储限制、安全和问责等原则;第17条规定了特定情形下的删除权;第32条则要求采取适当的技术和组织措施保护个人数据。
常被忽视的是第5(2)条,即问责原则。企业即使正确擦除了数据,如果拿不出任何证明,仍然会有问题。没有记录,就无法证明工作确实已经完成。
GDPR也可能适用于欧洲以外。在其他地区设立的组织,如果向欧盟境内的个人提供商品或服务,或监控其行为,也可能落入其适用范围。向欧盟境内个人提供商品或服务或监控其行为的美国企业,无论服务器位于何处,都必须遵守GDPR。
除GDPR外,还有哪些数据隐私法律适用于硬盘处置?
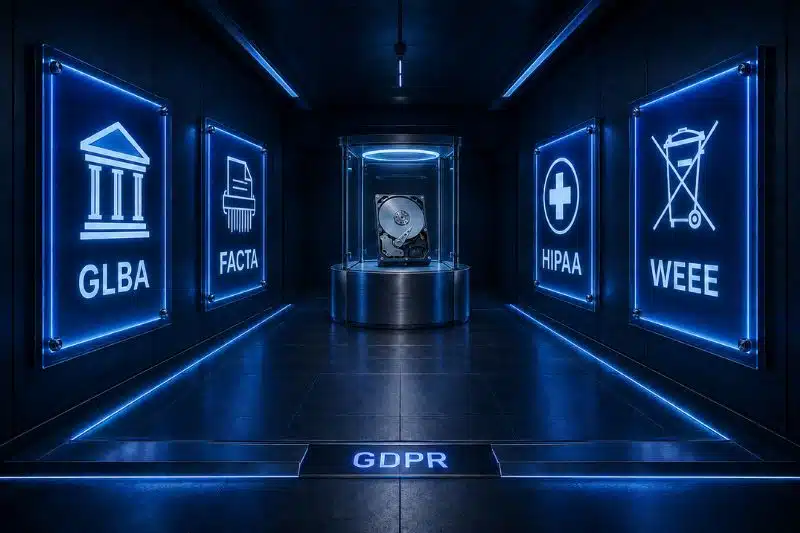
在美国,更新后的GLBA保障规则(Safeguards Rule)明确要求金融机构针对客户信息的安全处置实施有文档记录的流程。这些处置政策隶属于一个更大的、基于风险的安全计划,该计划由一名适当的合格负责人(Qualified Individual)发起。
FACTA采取了类似的做法,要求采用与敏感数据相适应的合理处置方法。与此同时,HIPAA侧重于合理的保障措施,而非规定具体的技术步骤。它要求受监管实体实施相关政策,确保受保护健康信息在处置时无法使用或无法访问,但并未规定具体的销毁方法。
同样,欧洲的WEEE指令要求生产者即使在硬件离开企业后,仍对其承担责任。
文书背后的技术标准
如果说企业普遍依赖某个基准,那就是NIST Special Publication 800-88。它将存储介质的数据擦除分为三种方式:清除(Clear)、净化(Purge)和销毁(Destroy)。具体采用哪种方法,取决于数据敏感程度、介质类型以及设备将被再利用还是退役等因素。
NIST于2025年9月发布了第2版修订(Revision 2)。新版本涵盖了2014年版难以顾及的场景和技术,包括加密系统、云环境和固态存储设备。因此,如果政策在没有明确理由的情况下仍沿用第1版,其依据可能已经过时。
企业还经常引用传统的DoD 5220.22-M标准。该标准是围绕传统机械硬盘设计的,这类硬盘的数据可以逐扇区覆写。SSD则不同:磨损均衡会在后台移动数据,这意味着操作系统无法可靠地访问每一个存储单元。
正因如此,NIST 800-88针对合适的闪存存储,推荐采用加密擦除等方法。在不匹配的硬盘类型上使用旧方法,并不会让政策更安全,只会增加细节,而底层的合规缺口依然存在。
完整的硬盘销毁合规在实践中是什么样的
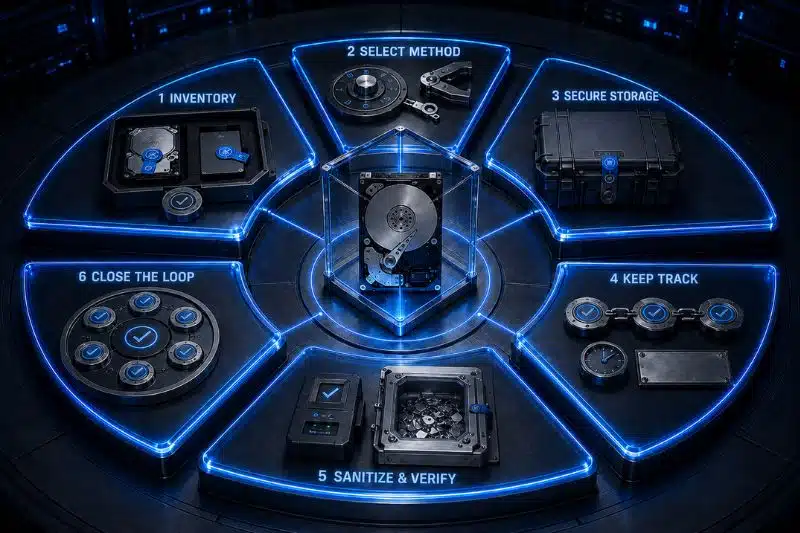
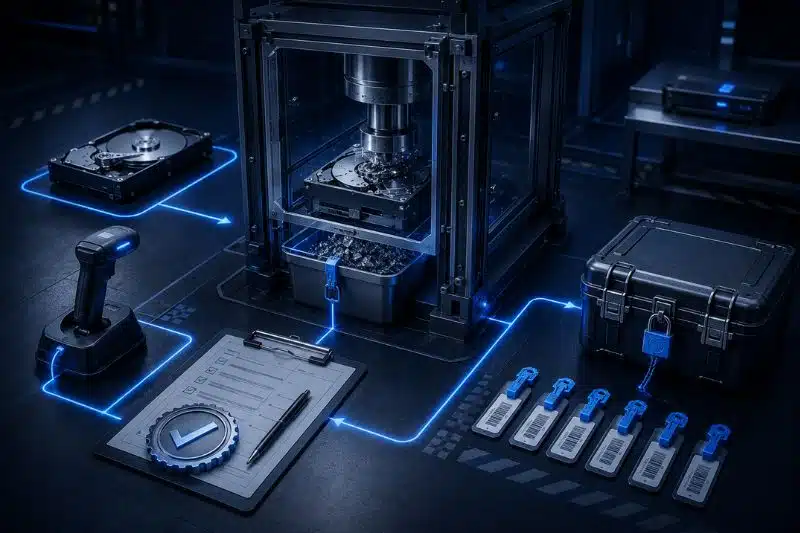
合规处置不只是走几个步骤、把一堆旧硬盘粉碎那么简单。背后需要有清晰的流程,并有记录显示每台设备的处理情况:
1. 从盘点清单开始
在任何人接触硬盘之前,先列出所有待退役的设备,包括资产编号、序列号、硬盘类型(如HDD或SSD)以及硬盘的来源系统。这为团队提供了后续核对的依据,也让硬盘很难在流程中无故消失。
2. 确定每块硬盘的擦除方式
并非每块硬盘都需要同样的处理。首先,判断数据的敏感程度以及硬盘之后的去向。留在企业内部的硬盘可能只需进行逻辑覆写,即清除(Clear)。离开企业的硬盘可能需要净化(Purge),例如加密擦除或块级覆写。如果硬盘无法安全再利用,或数据特别敏感,销毁(Destroy)可能是更好的选择。NIST SP 800-88为这一决策提供了框架。
3. 将硬盘存放在安全的地方
如果硬盘在处置前被放在未上锁的房间里两周,再完善的处置流程也毫无意义。应将硬盘存放在限制进入的区域或防拆容器中,仅允许获得授权的人员接触。
4. 记录经手人
硬盘每次转手,都应详细、规范地记录。简单的监管链记录应显示谁接收了硬盘、何时接收、何时移交,以及下一位责任人是谁。当涉及外部处置公司时,这一点尤为重要。
5. 擦除硬盘并检查结果
执行选定的擦除或销毁方法,然后确认确实有效。对于软件擦除,可以使用验证工具确认数据已被清除;对于物理销毁,应检查销毁后的残留物,确保硬盘已按要求彻底销毁。
6. 形成闭环
最后,回到最初的盘点清单,逐一核对每块硬盘。如果有500块硬盘进入流程,就应有全部500块的清晰记录。任何缺失的硬盘、失败的擦除或其他差异,都应在工作完成前调查并解决。
从人工跟踪迈向可验证的合规
在大批量资产中管理硬盘处置,容易在跟踪、监管、数据擦除和报告等环节出现漏洞。Reconext的ITAD服务通过安全物流、序列号跟踪、数据擦除或销毁,以及直至最终处置的报告,为数据承载资产提供支持。最终形成一份可追溯的记录,显示资产如何流经整个流程,以及每项处置结果如何处理。
联系Reconext,打造安全、可追溯的硬盘处置计划。