大多数企业因不当的IT资产处置流程而遭受巨大的数据泄露损失。根据 2025年数据泄露调查报告,2025年美国此类泄露的平均成本高达1022万美元。
报废设备是这些数据泄露的主要目标,因为它们通常包含未受监控的残留数据。当没有安全的监管链时,这种情况尤其容易发生。组织依靠安全的IT资产处置服务来避免泄露。
本文概述了安全的IT资产处置流程应具备的要素,以及在选择合作伙伴时应考虑的事项。
核心要点
- 安全的IT资产处置流程应包括符合NIST标准的数据清除/销毁,并根据介质类型、数据敏感度以及是否适合再利用或销毁对设备进行分类。
- 此流程还应维护一份有记录的监管链,包括序列化跟踪、受监控的物流以及最终报告,以证明每项资产的处理和处置方式。
什么是安全的IT资产处置
大多数组织将IT资产处置合作伙伴误认为是回收商。虽然负责任的回收是常见的IT资产处置实践,但它被认为是资产处置的最后手段。当再利用仍然可行时,这有助于减少垃圾填埋场的废物。
安全的IT资产处置是一个受控流程。流程中的每项任务都优先考虑数据销毁、资产可追溯性和合规性。这种控制有助于在整个处置过程中维护数据安全。
删除文件和恢复存储设备的出厂设置并不算作保护敏感数据的安全方法。 如果恶意行为者访问这些设备,他们可以使用高级检索和恢复技术来获取数据。
重视安全的IT资产处置供应商会遵循 NIST SP 800-88 Rev. 2标准中概述的推荐数据擦除方法:清除、净化和销毁。根据这些标准,安全的IT资产处置清除/销毁流程会根据设备类型及其包含的数据选择这三个级别之一。
除了清除/销毁,安全的IT资产处置流程还确保安全的监管链和合规性文档。简而言之,您需要审查处理报废资产的人员,并获取确认其已正确销毁的证书。
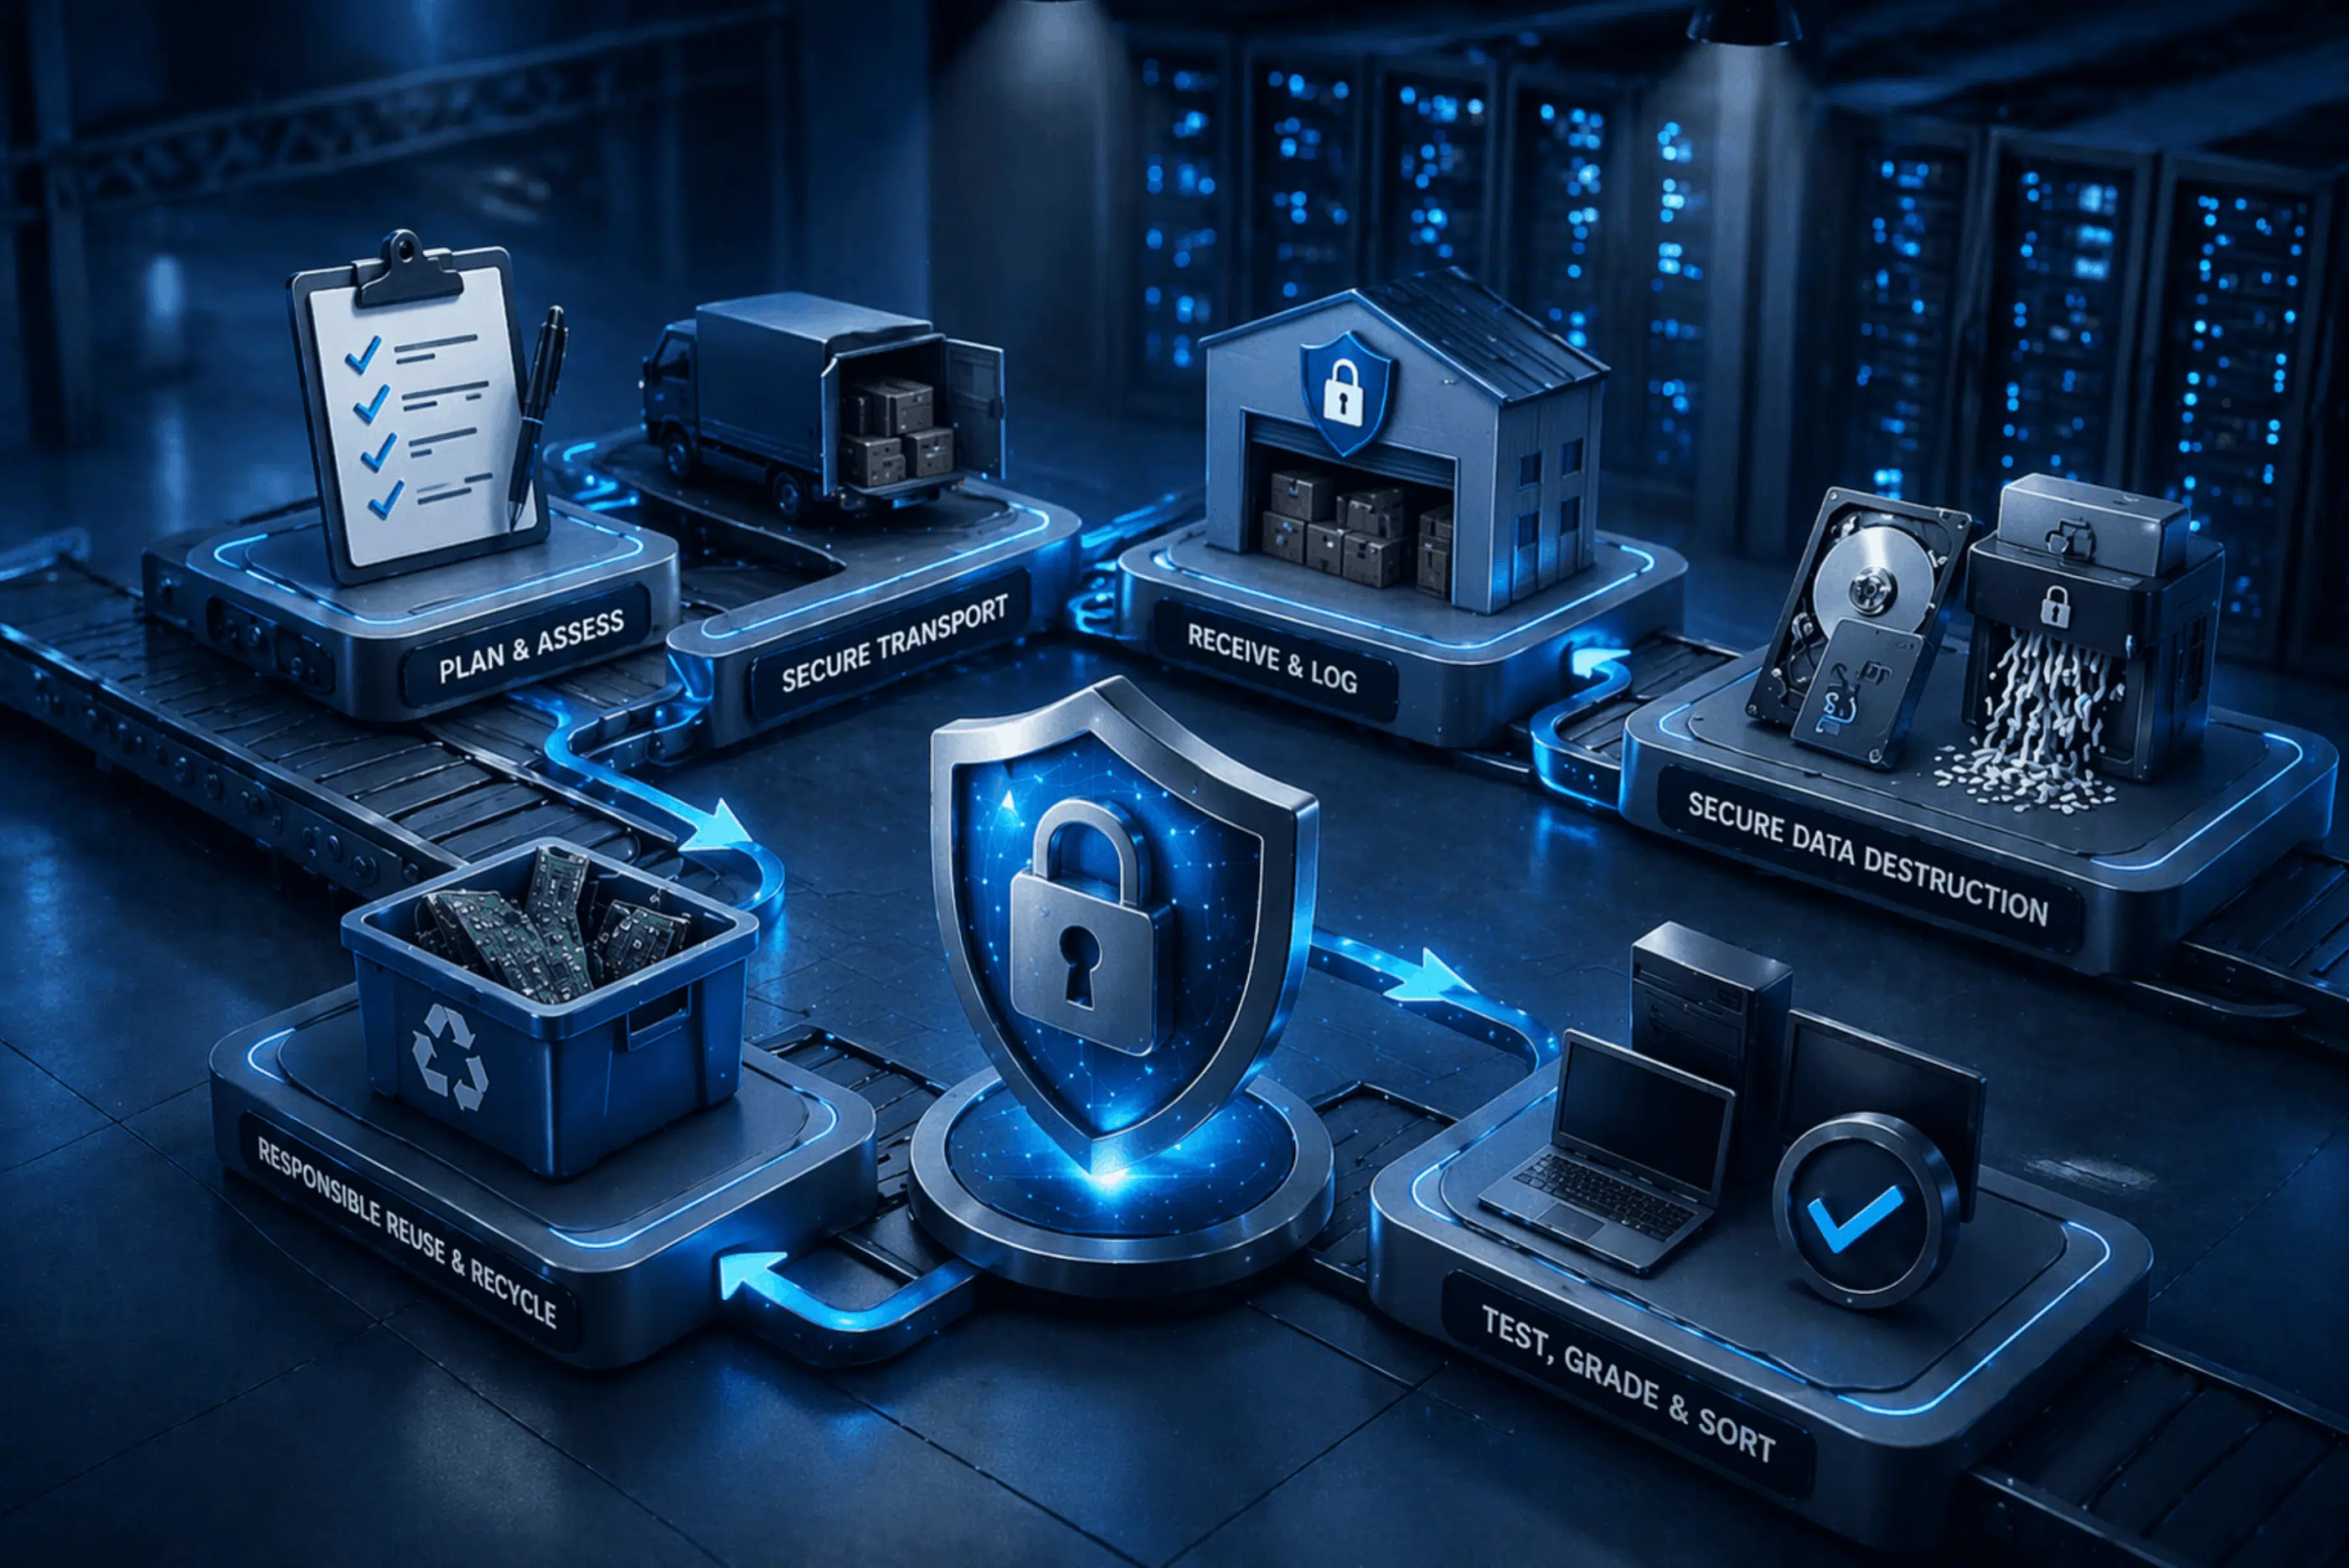
安全的IT资产处置流程
安全的IT资产处置流程始于政策。实施此政策应指导资源分配、定义报废阈值以及实际处置方法。在设备脱离您的控制之前,这一基础至关重要。
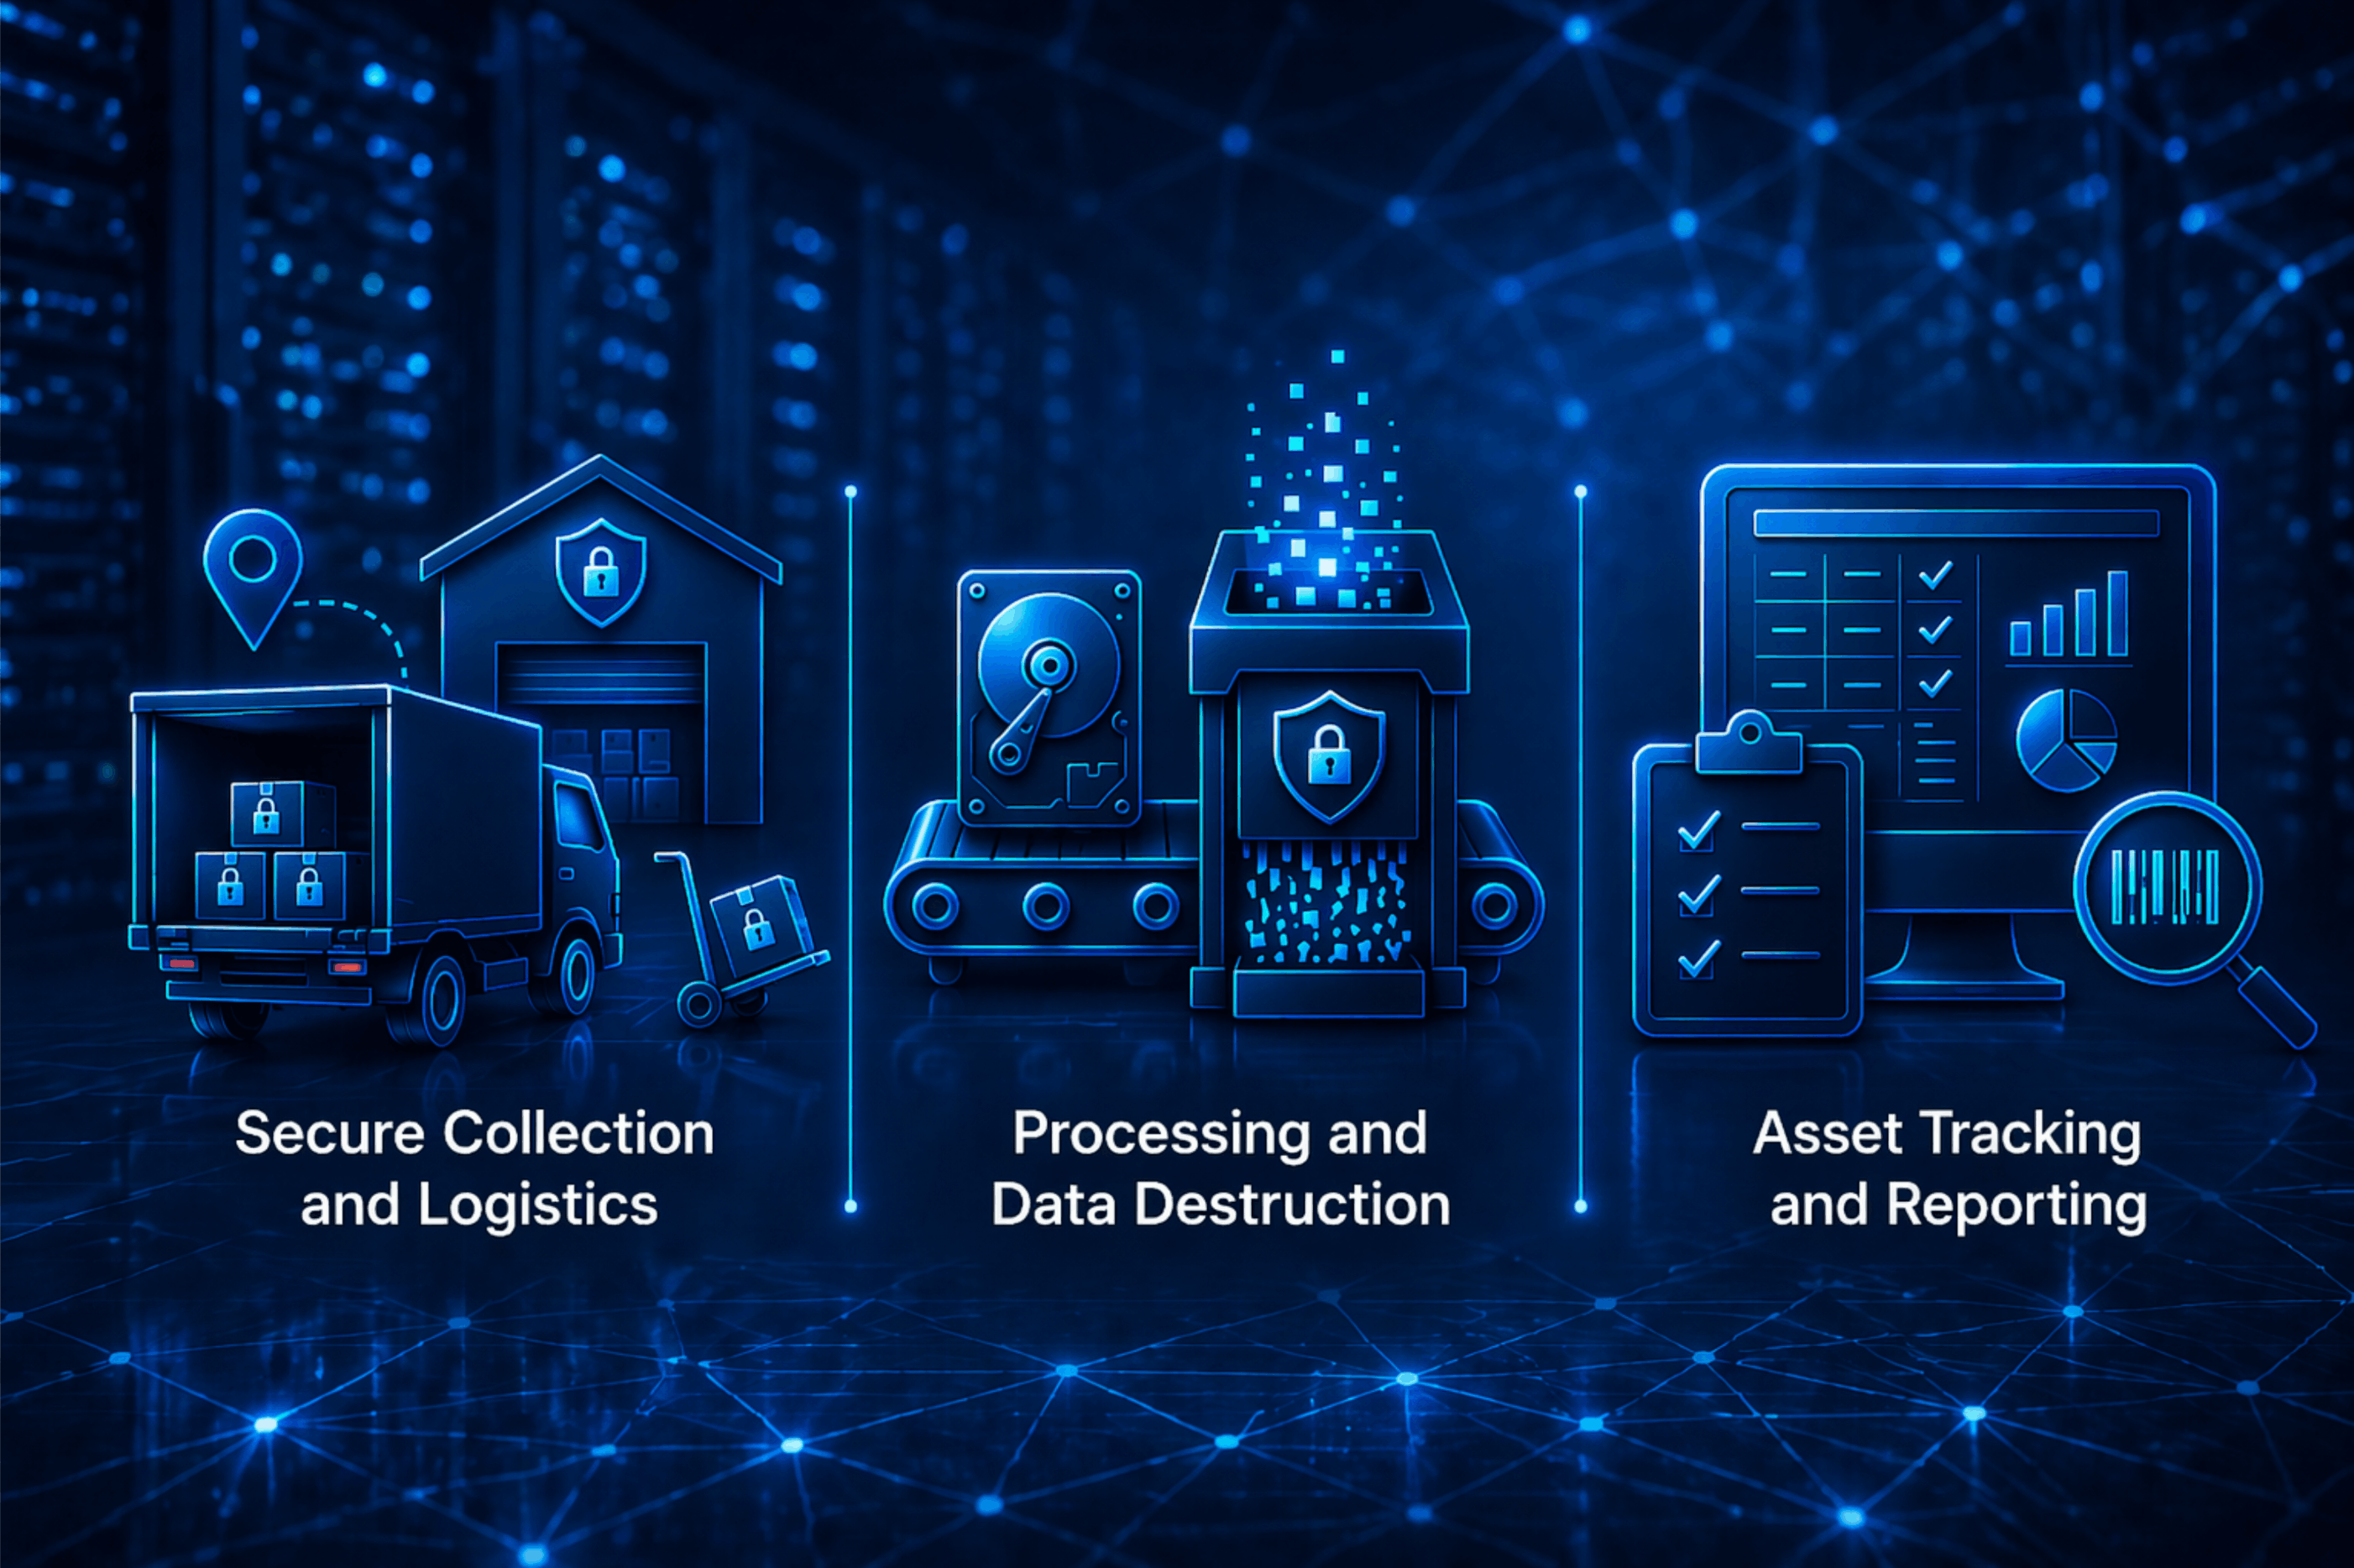
1. 安全收集与物流
大多数IT资产在转移过程中会丢失、被盗或被转移到次级和未经批准的市场。许多组织还将旧电子设备存储在现场,这增加了滥用和监管链断裂的风险。
当收集和物流未受监控时,也会出现同样的风险。 如果您想避免这些风险,您需要序列化的资产清单、防篡改封条和可上锁的收集箱。 务必索取有记录的监管链,以了解这些设备离开您的场所后发生的情况。
您还应确认它们已抵达接收设施。只有这样,您才能确保IT资产处置的第一步也是最关键的一步。
2. 处理与数据销毁
一旦IT资产开始处置流程,带有数据的设备必须在实际清除/销毁之前进行处理。
在处理过程中,IT资产处置技术人员将根据NIST清除/销毁指南对设备进行分类。 这包括根据设备类型、其中存储的数据敏感度级别以及是否适合再营销进行分类。
数据销毁是安全IT资产处置流程的关键组成部分。指定用于认证数据销毁的介质不应与准备再利用的设备遵循相同的路径。简单地清除打算转售的硬盘中的数据并假设敏感信息无法恢复是存在风险的。这就是为什么与遵循经过验证的IT资产处置最佳实践的NIST合规供应商合作至关重要。这样做有助于降低合规性失败和潜在罚款的风险。
请记住,安全的数据销毁是有成本的。如果一件IT设备被完全销毁,其转售价值就会下降。它保护您的数据免受恶意行为者的侵害,但却使得设备无法转售。这就是为什么建议将销毁作为最后手段。
3. 资产跟踪与报告
资产跟踪在整个IT资产处置流程中支持安全的收集和物流。当您首次启用笔记本电脑等设备时,您会建立一个系统来跟踪它们。当它们报废时,您也需要采用同样的方法,因为这可以提高报告的准确性。
最佳跟踪应从资产生命周期的开始阶段就启动。 在这里,每台设备都应分配一个代表它的唯一标识符。
这些唯一ID在监管链审计期间有所帮助。 它们还使最终证书更容易验证。
报告是安全IT资产处置流程的重要组成部分。与您合作的供应商应能够在销毁证书中概述他们使用的处置方法。虽然此证书对您至关重要,但它也提供了合规性的法律证明。这是审计师上门检查时所寻找的。
现场与非现场IT资产处置:哪种适合您?
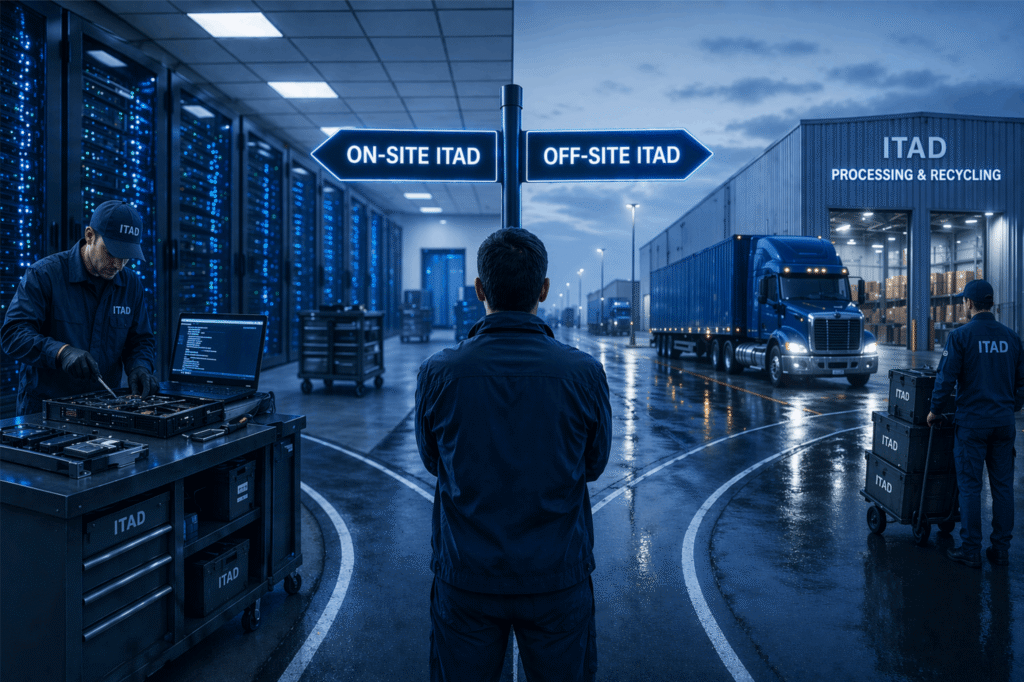
在规划您的IT资产处置策略时,您还必须决定是与现场合作伙伴合作还是与非现场合作伙伴合作。这两种方法各有利弊,这意味着您选择的方法必须取决于您的优先事项。
现场IT资产处置的优势包括完全控制,特别是对于拥有过多敏感数据的行业或部门。
然而,这也意味着您将增加人员、分配资源并处理所有相关的物流承诺。这可能会迅速影响您的生产力,特别是如果您缺乏支持它的能力。
另一方面,非现场IT资产处置通过将其交给第三方来减轻您的环境责任负担并确保处置。虽然它可能更昂贵且有点超出您的控制范围,但对于大多数公司来说,这是一个更好的选择。
大多数非现场IT资产处置供应商都经过认证且符合道德规范,这使得他们值得信赖。话虽如此,请务必确保您的非现场供应商已获得NAID AAA等机构的认证。
如何选择IT资产处置供应商
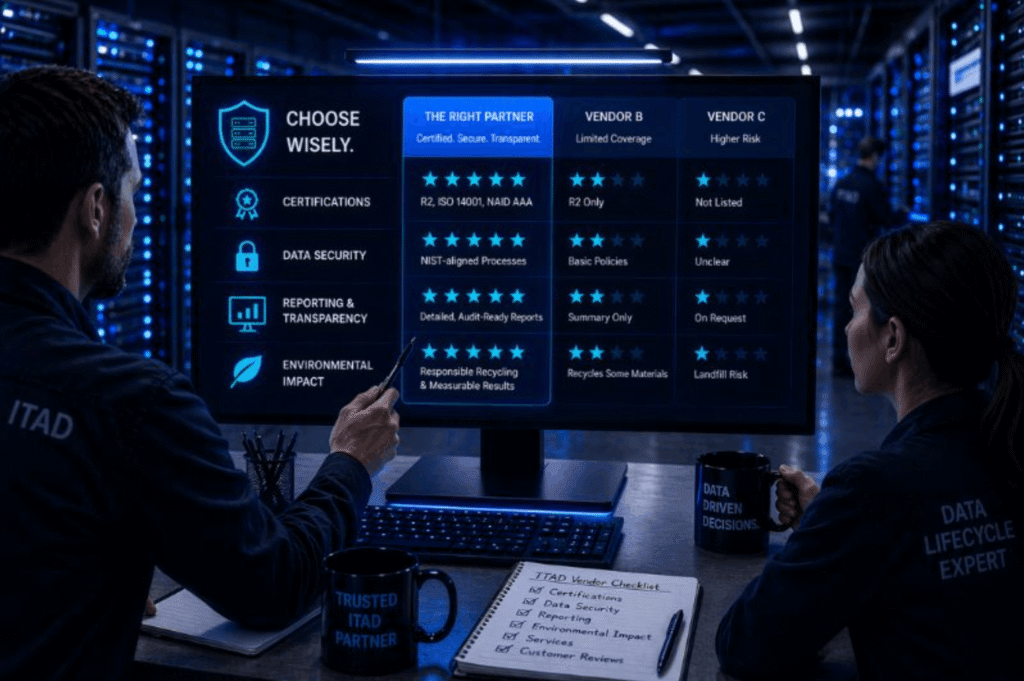
在评估供应商时,请依靠证据而非承诺。使用以下清单快速筛选:
- 询问供应商是否遵循NIST标准,并要求提供文件证据,说明这些清除/销毁方法是如何实际执行的。
- 确认供应商维护从取件到最终处置的完整监管链记录。
- 任何认证都应直接与颁发机构核实,而不是照单全收。
- 您还应要求提供序列化跟踪、详细报告以及价值回收步骤的清晰解释。
如果供应商无法清晰回答这些问题,请将其视为危险信号。
通过Reconext确保您的IT资产处置安全
数据安全始于您,但它应延伸到与您合作的IT资产处置供应商。Reconext深知数据安全的重要性,无论是在回收还是再营销报废资产时。凭借数十年的行业经验,Reconext拥有安全、可持续处置您设备所需的专业知识。联系Reconext以规划您的下一次处置。
常见问题
安全的IT资产处置流程包括哪些内容?
安全的IT资产处置流程包括受控收集、有记录的监管链、符合NIST标准的数据清除/销毁、序列化资产跟踪以及证明每台设备处理方式的最终报告。
对于敏感数据,最安全的IT资产处置方法是什么?
物理销毁是处理高度敏感数据的最安全选择,因为它能防止再利用。符合NIST标准的净化提供了强大的保护,同时保留了再营销潜力,使其成为资产的实用平衡方案。
在回收IT设备之前,仅删除数据是否足够?
不。删除文件或格式化驱动器并不能删除底层数据。残留信息仍然可以恢复,因此这些方法不符合公认的数据清除/销毁标准。
IT资产处置能否产生收入而非成本?
是的。再营销可用设备可以抵消处置成本,并根据资产的年龄、状况、配置和市场需求,回收高达一半的残余价值。