2022 年,美国证券交易委员会(SEC)对摩根士丹利处以 3500 万美元罚款,原因是其在 ITAD 操作过程中丢失了包含客户个人身份信息(PII)的服务器。如果他们与供应商签订了明确的 ITAD SLA,本可以避免这一处罚。该事件凸显了资产跟踪、监督和供应商管理方面的薄弱环节如何造成严重的合规和安全风险。
IT 资产处置(ITAD)服务水平协议(SLA)可帮助组织明确规定在处置过程中应如何处理退役资产。对于管理敏感数据和大量报废设备的企业而言,关于跟踪、报告和数据销毁的明确标准至关重要。
如果没有这些保障措施,合规漏洞、运营故障和安全事件发生的可能性将大大增加。本文将解释什么是 ITAD SLA、其应包含的关键组成部分,以及企业在评估供应商协议时应避免的常见错误。
核心要点
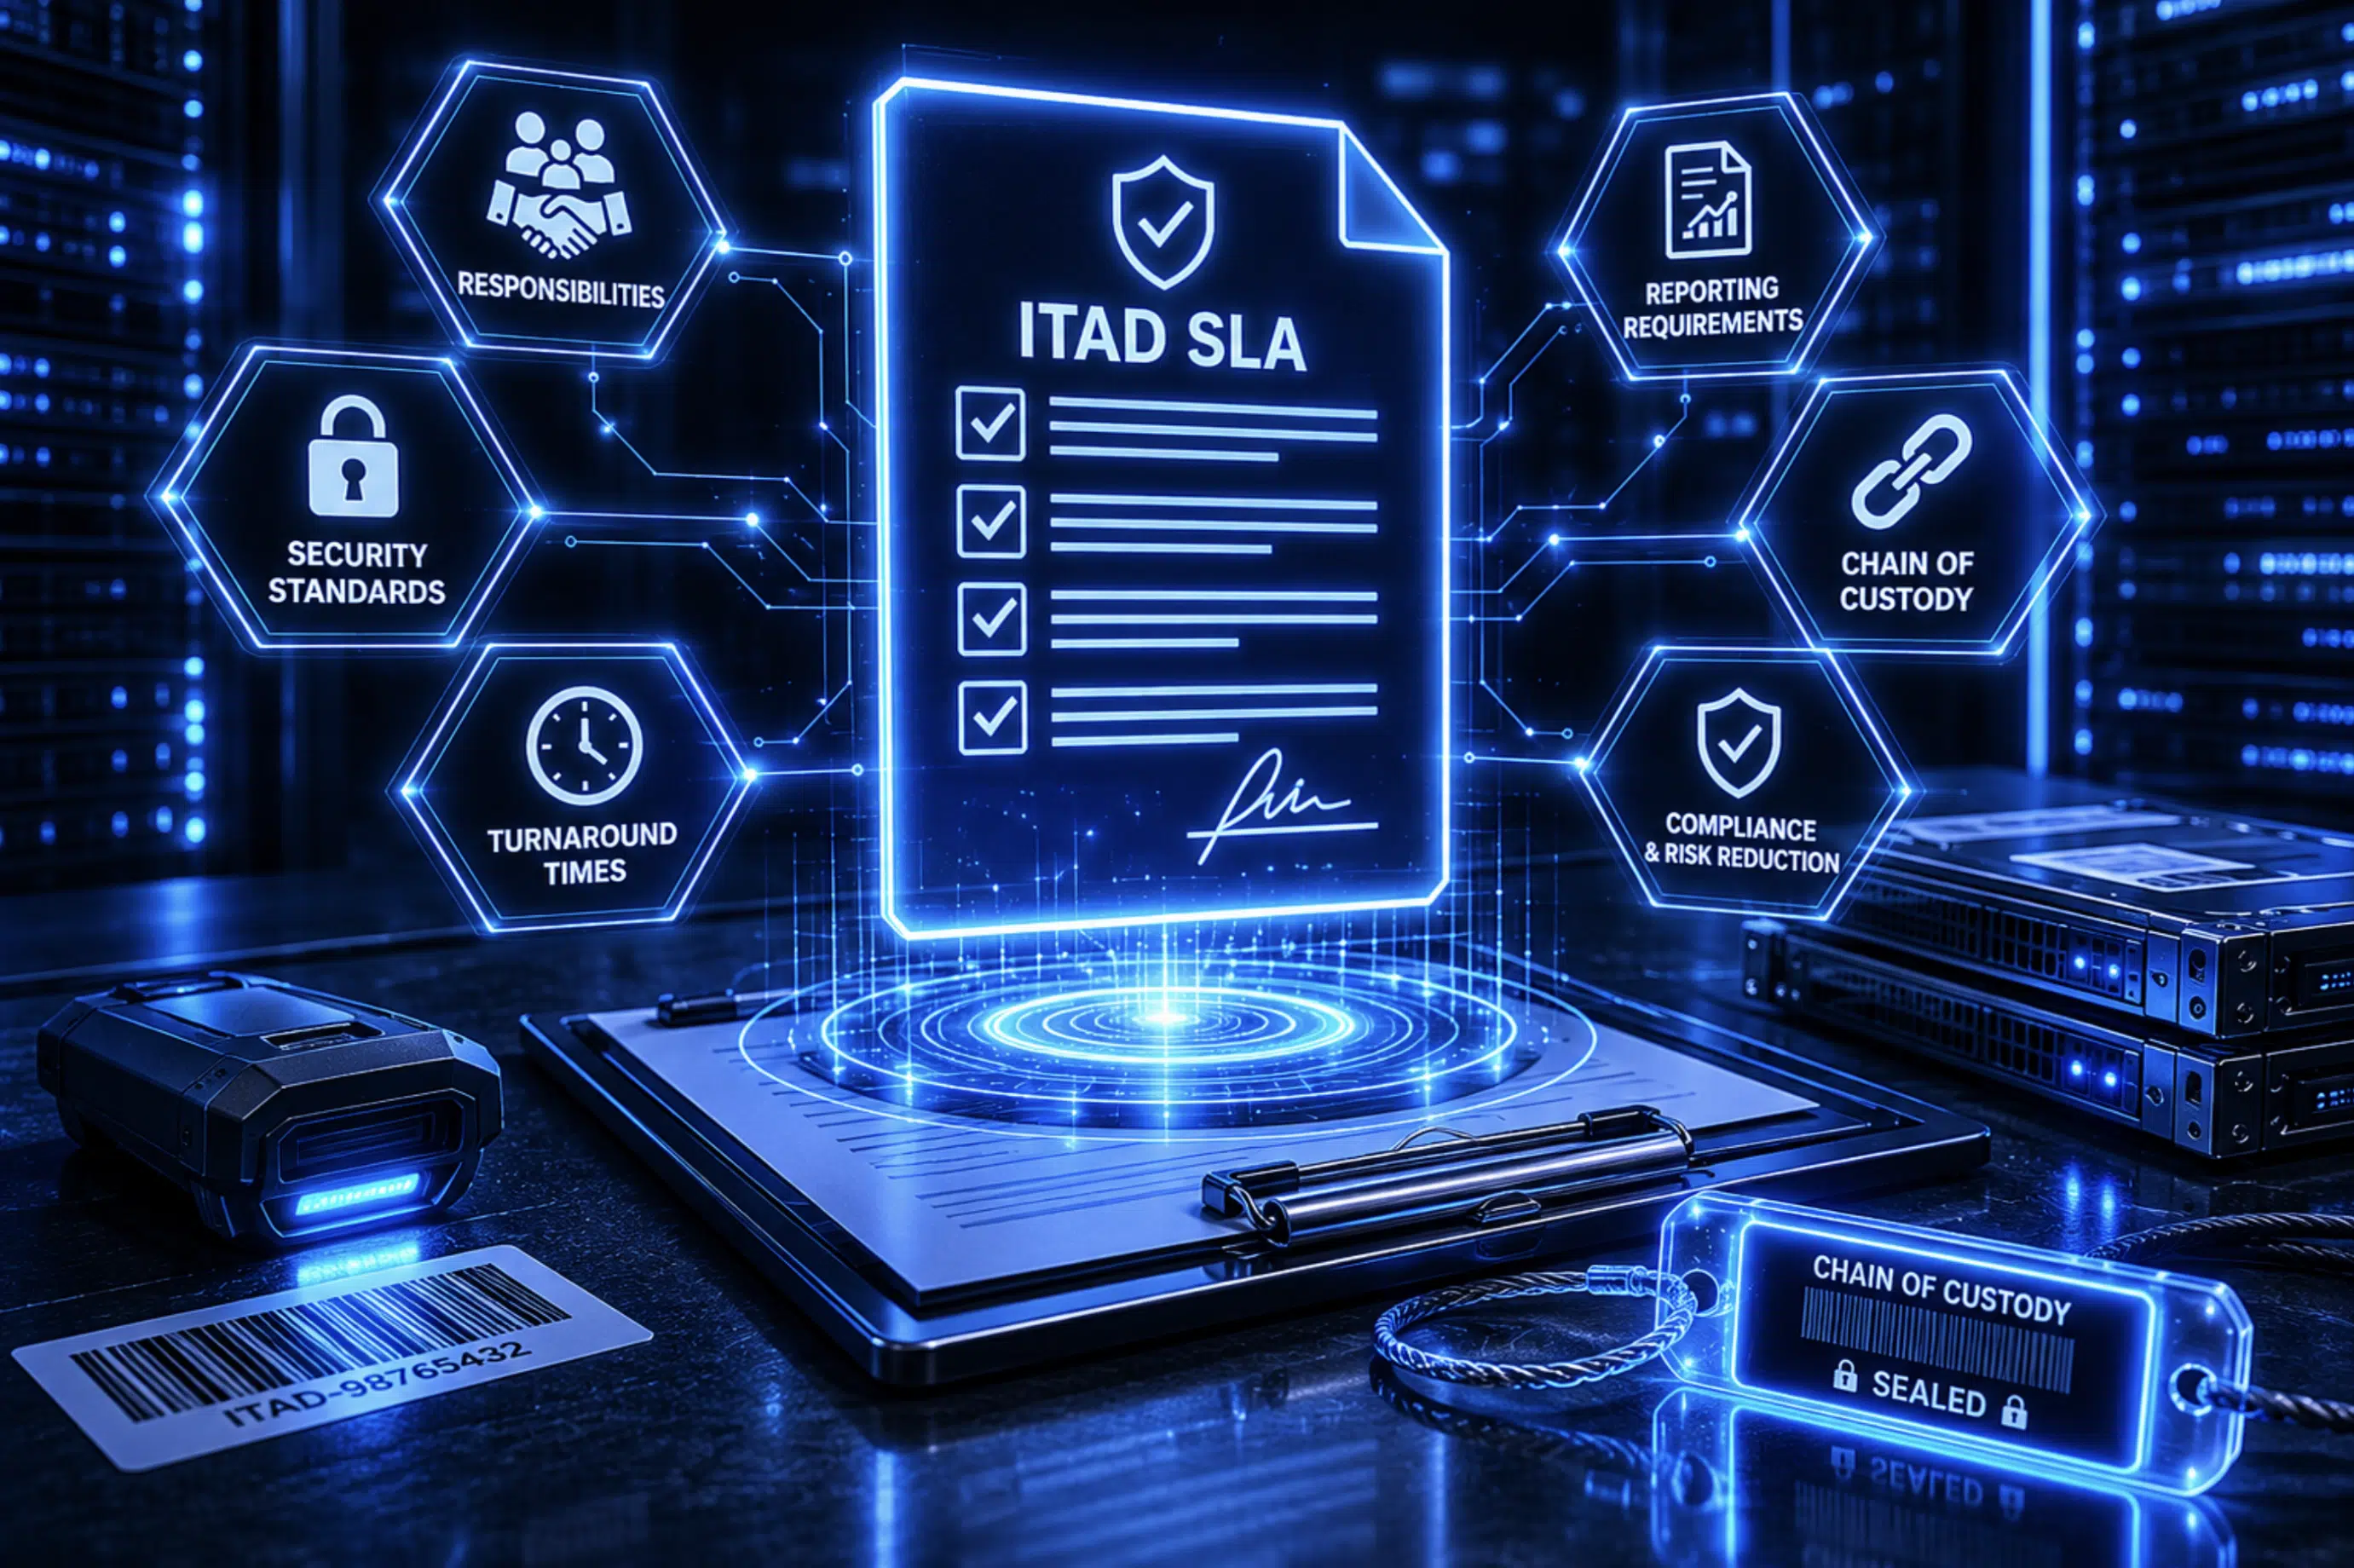
一份强有力的 ITAD SLA 应明确定义职责、安全标准、报告要求、周转时间以及监管链预期,以降低运营和合规风险。
什么是 ITAD SLA?
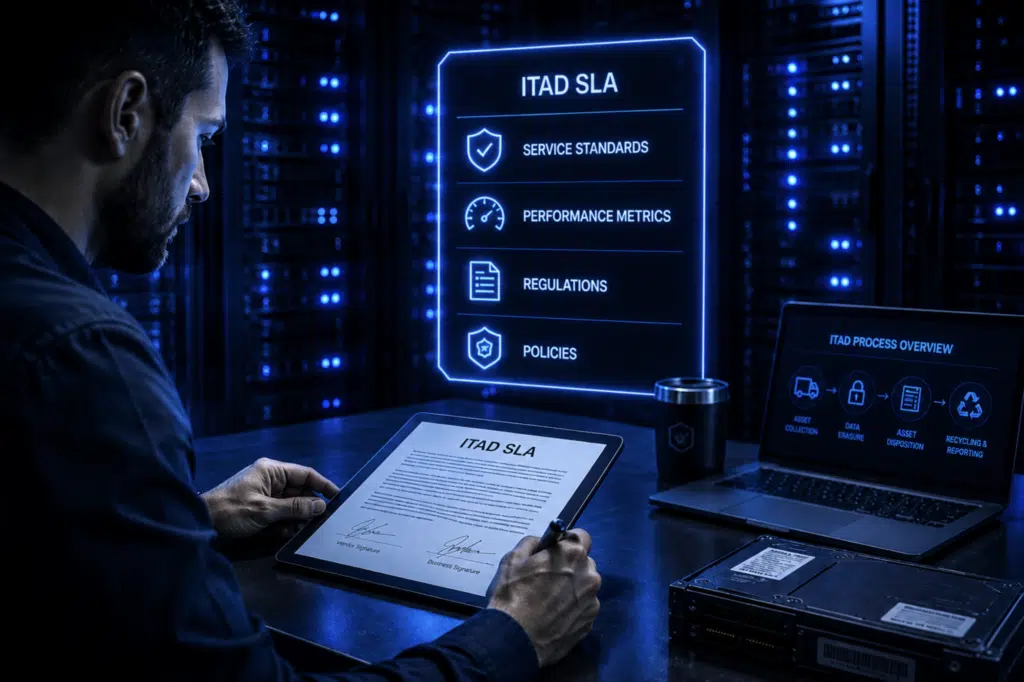
ITAD SLA 是一份正式协议,概述了供应商在ITAD 流程中遵循的操作标准。它涵盖了供应商和企业双方遵守的服务标准、绩效指标、法规和政策。该协议由双方共同起草,以确保公平性。
本协议的主要目的是作为合同约束。双方必须签署以表示同意。如果任何一方未能遵守这些条款,另一方可采取法律行动。
在起草协议时,企业会设定要求和风险承受能力。其中包括:
- 数据销毁标准
- 资产取件和处理的周转时间
- 报告和审计预期
- 环境影响和合规义务
- 监管链要求
然后,供应商审查这些要求并将其转化为可执行的 SLA 条款。他们将设定切合实际的指标、时间表和其他标准,以确保实现业务目标。
ITAD SLA 中最重要的内容
为了使 SLA 更清晰地阐明 ITAD 流程,它们需要包含具体的条款和条件。监管链、报告、时间表和数据销毁标准等项目是强制性的,应首先列在每个 IT 资产处置 SLA 中。
监管链要求
监管链是一种跟踪系统,用于记录退役资产在 ITAD 流程中的位置、处理人员以及所进行的操作。
常见的监管链要求包括:
- 准确识别:资产贴有序列号等唯一标识符
- 文件记录的交接:记录监管权从一方转移到另一方的书面记录
- 密封包装:防止篡改资产的包装
- 安全存储:资产存储在访问受控的位置
- 经过审查的处理人员:经批准处理资产的最低限度人员
这些要求有助于防止因 ITAD 物流不善而产生的安全风险。
数据销毁标准
数据承载资产通常在 ITAD 流程的早期,即在接收和资产验证后立即进行清理。这有助于防止未经授权的人员处理敏感数据。SLA 应明确供应商将使用的数据销毁标准。
广义上,许多行业使用三种主要的数据清理技术。它们是覆盖、清除或物理销毁。对于每种方法,都有定义何时以及如何使用的标准。
大多数企业都遵守NIST 媒体清理指南,因为它们得到了 HIPAA 等监管机构的认可。因此,它们要求供应商遵循特定标准以确保数据被销毁。
认证要求也应与清理标准一并包含。至少,供应商应提供销毁证明(CoD),以验证数据已永久销毁。
报告
没有报告的 SLA 是无法验证的。报告是证明其中条款已履行的证据。没有报告,审计人员将无法核实索赔。
报告侧重于 ITAD 流程的更精细细节。如果 SLA 规定处置将在两周内完成,则必须有报告显示它在两周或更短时间内完成。如果时间更长,则需要有说明原因的备注。
ITAD 供应商应提供以下类型的报告:
- 接收和库存核对报告:此报告记录了收到的资产与最初预期的差异
- 监管链报告:记录处置过程中监管权转移的报告
- 数据清理报告:证明遵守推荐清理方法的证据,随后附上销毁证明
- 处置报告:此报告说明了 ITAD 流程的结果
- 事件报告:说明是否存在任何与商定 SLA 的意外偏差
- 环境和 ESG 报告:虽然不是强制性的,但一些供应商提供详细说明他们如何帮助实现可持续发展目标的报告
这些报告为企业提供了对其供应商运营效率的洞察,帮助他们审查 ITAD 策略并发现增长机会。
服务时间表和响应预期
时间是 ITAD 中的一个重要因素,因为价值、风险和合规性都会随着时间的推移而衰减或升级。例如,当设备长时间无人看管时,可能会发生盗窃或未经授权的访问。
SLA 需要为整个流程设定一个合理的时间表。这个时间表需要分解到最小的时间间隔,例如一个工作日,以便全面了解流程中发生的一切。
时间表应使用时间范围来指定,以适应意外事件。此外,时间表条款应包含补救子条款,以帮助解决可能导致延迟的问题。
企业在签署 ITAD SLA 前应提出的问题

尽管 SLA 是双方起草的协议,但企业在 ITAD 供应商提交时,不应盲目签署。他们仍应询问一些事项,以确保自己不会成为 SLA 违约的受害者:
- 资产在运输过程中如何跟踪?
- 处理后会包含哪些报告?
- 证书提供速度有多快?
- 如果资产丢失或损坏怎么办?
这些问题中的大多数可能已在 SLA 中涵盖,但提出它们有助于更清楚地了解操作程序。它们并非旨在诋毁或重新审查服务提供商,而是为了更深入地了解 SLA。
企业应避免的常见错误
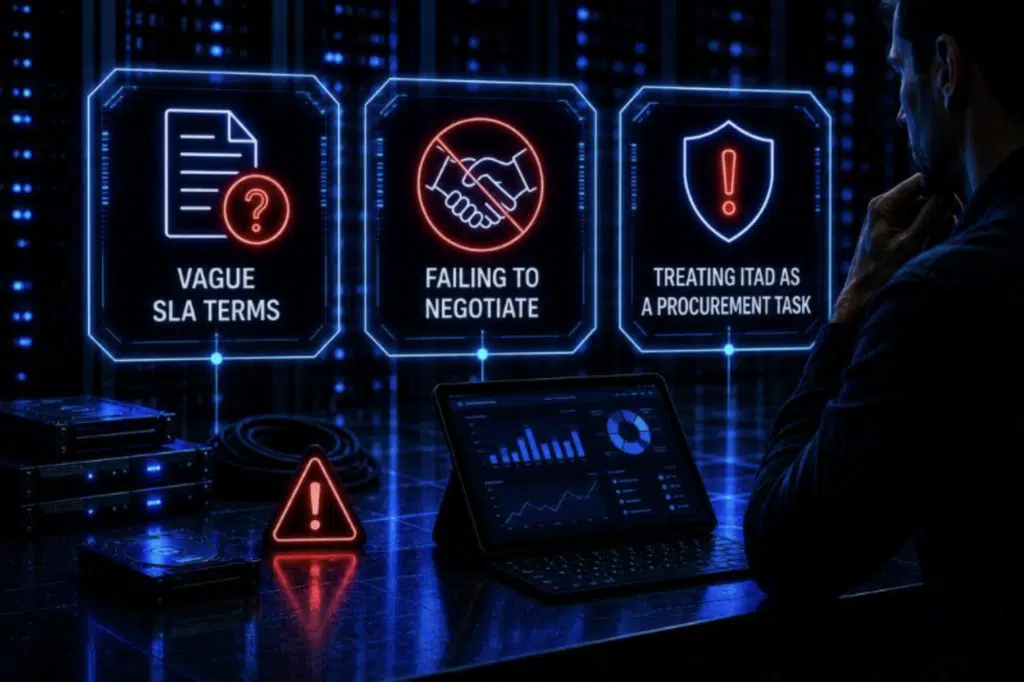
签署 SLA 意味着供应商和企业已签订合同。这意味着如果在 SLA 制定过程中遗漏了某些内容,可能会产生责任。这主要发生在企业忽视某些方面时。
大多数企业首先忽视的是接受模糊的 SLA 条款。如果条款没有详细说明异议,那么不当 ITAD 的风险迫在眉睫。模糊性也可能隐藏在技术术语中。最好的 SLA 使用清晰、直接的语言。
另一个常见错误是未能与供应商协商 SLA 条款。在某些情况下,ITAD 提供商期望企业协商其提出的条款。时间表可能过于宽松,价值回收可能过低,或者转售计划可能不符合您的预期。企业可以提供符合其需求的替代方案或补充。
许多企业错误地将 ITAD 视为一项随意的采购任务,而非一项高风险的风险治理实践。这就是为什么 ITAD 提供商努力教育企业安全资产处置策略的好处。
结论
ITAD SLA 使企业能够更清晰地了解退役资产从取件到最终处置的处理方式。当关于监管、报告或数据销毁的预期定义不清时,合规漏洞和安全风险将更难控制。
企业应仔细审查每个 SLA,并确保协议反映其运营、监管和安全要求。
一个定义明确的 ITAD SLA 只有在透明的流程和运营问责制的支持下才能有效。凭借 14 年的 ITAD 经验,Reconext通过安全的监管链控制、详细的报告和合规的数据销毁,帮助组织加强资产处置计划。