拥有IT资产清单是一个好的开始,但这并不能保证符合审计要求。许多组织可以提供设备列表,但却难以证明这些记录准确反映了其当前的IT堆栈。
在审计期间,审查人员需要证据证明资产存在、所有权信息正确、保管变更已记录,并且生命周期活动可追溯。随着设备在员工、设施、供应商和IT资产处置服务商之间流转,这变得越来越困难。
在本文中,我们将探讨组织可用于构建和维护符合审计要求的IT资产追踪系统的八种实践。
核心要点
- 实现IT资产追踪系统的审计就绪性需要对追踪计划进行实际参与。这意味着需要进行物理验证、及早让IT资产处置供应商参与、更好的文档记录和标准化流程。
什么是符合审计要求的IT资产追踪系统

符合审计要求的IT资产追踪系统为组织提供了关于其环境中每项资产的可靠证据。
该系统允许团队和审计人员验证关键详细信息,包括:
- 资产身份
- 当前位置
- 所有权
- 生命周期状态
- 保管历史
- 最终处置
一个基本的资产追踪系统回答一个简单的问题:“我们有什么资产?”而一个符合审计要求的系统则回答更多。
例如,基本追踪可能显示:“这是我们的笔记本电脑列表。”
符合审计要求的追踪显示:“这是每台笔记本电脑、谁使用过它、它位于何处、何时易手、报废后由谁处理,以及证明数据处理情况的文档。”
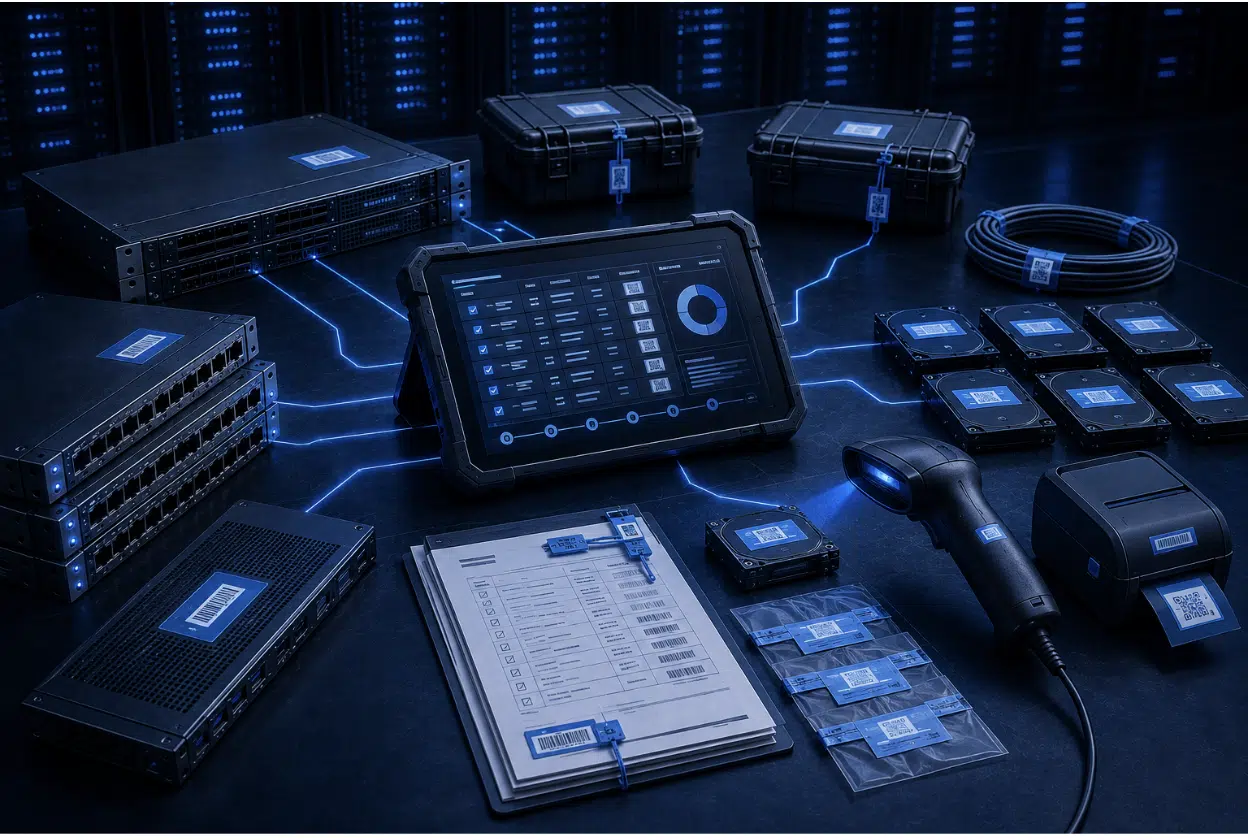
构建这种级别的可见性不仅仅是维护一个库存数据库。一个符合审计要求的系统应包括:
- 反映实际使用资产的准确库存记录
- 物理验证以确认资产存在并与记录详细信息匹配
- 从采购到报废的生命周期追踪
- 每次转移或移动的保管链文档
- 支持审计要求的合规证据
- 用于一致记录保存的标准化报告
IT资产处置(ITAD)是追踪变得尤为重要的地方。一旦资产离开组织,所有权和控制权就转移到外部方。对于包含数据的设备,公司必须证明资产得到了安全处理,数据得到了正确擦除,并且最终处置遵循了批准的流程。
然而,审计就绪性并非始于资产生命周期结束时。它始于组织购买、分配和追踪每台设备的时刻。在整个生命周期中保持强大的资产记录使审计更容易,并降低合规风险。
让您的IT资产追踪系统可审计的8种方法
符合审计要求的IT资产追踪系统是通过一致的运营实践构建的。以下八种策略可帮助组织提高资产可见性、加强文档记录并维护可靠的审计证据。
1. 验证物理资产记录
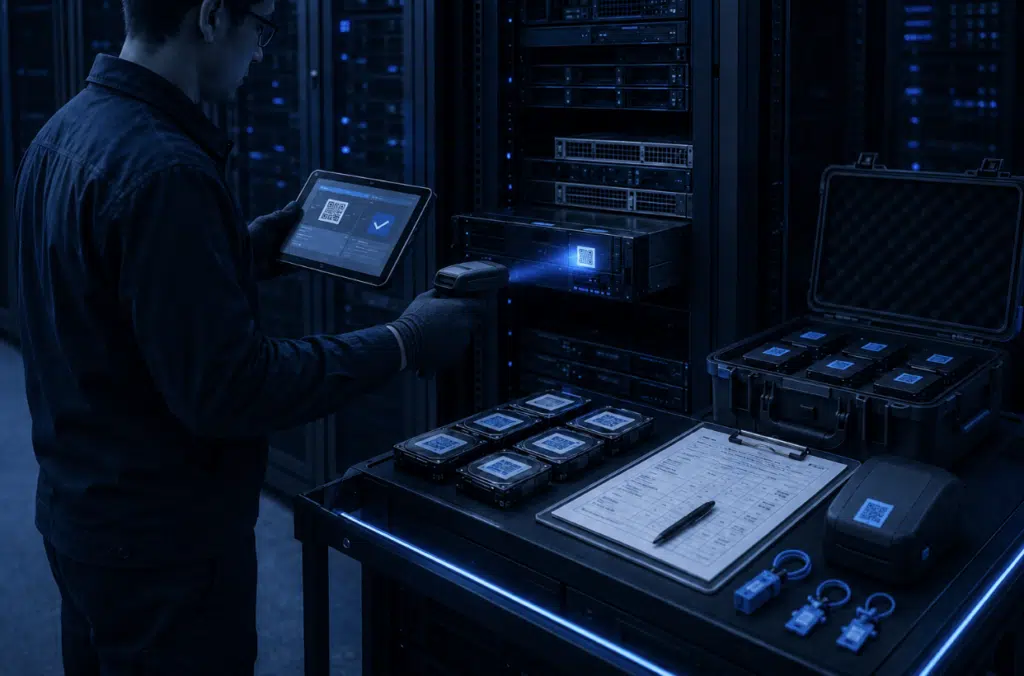
符合审计要求的资产追踪系统必须显示记录的资产与组织实际拥有的设备相符。仅凭库存记录并不能证明资产存在、其位置或谁拥有其控制权。
组织应定期根据物理设备验证资产记录,以识别:
- 缺失的资产
- 不正确的所有权信息
- 过时的位置记录
- 绕过标准生命周期流程的设备
物理验证有助于发现资产数据库中可能未出现的漏洞。例如,一台笔记本电脑可能仍分配给几个月前离职的员工,或者设备可能在设施之间移动而未更新记录。
定期验证有助于确保记录的文档反映实际情况,从而在审计期间为组织提供更可靠的证据。
2. 维护保管链
资产很少直接从员工办公桌转移到最终处置。它们通常会经过收集团队、运输服务商、处理设施和其他方,然后才完成报废。
每次转移都会产生一个需要清晰文档记录的点。完整的保管链记录应显示:
- 资产何时被收集
- 运输期间由谁处理
- 何时抵达处理设施
- 执行了哪些处理活动
- 如何达到最终处置
组织应能够核对离开其设施的物品与抵达IT资产处置服务商的物品。资产详细信息、数量和文档应在每个阶段匹配。
任何不匹配都可能在审计期间引发问题。清晰的保管链有助于组织显示每项资产的位置、由谁处理,以及数据承载设备在整个过程中是如何管理的。
3. 追踪所有数据承载设备
许多组织追踪笔记本电脑和智能手机等常见终端设备,但却忽视了其他可能存储信息的设备。任何带有内部存储的资产都应纳入追踪流程。
被遗忘的设备可能会带来审计挑战,因为它们即使在停止日常运营后也可能包含存储数据。
例如,储藏室里的一台旧打印机可能仍在其内部存储器中包含文档。一台报废的服务器可能仍持有需要安全处理的业务信息。
符合审计要求的追踪系统会考虑所有数据承载资产,而不仅仅是员工日常使用的设备。这有助于确保存储数据不会被忽视,并且每台设备都可以追溯到报废和最终处置。
4. 记录每个生命周期阶段
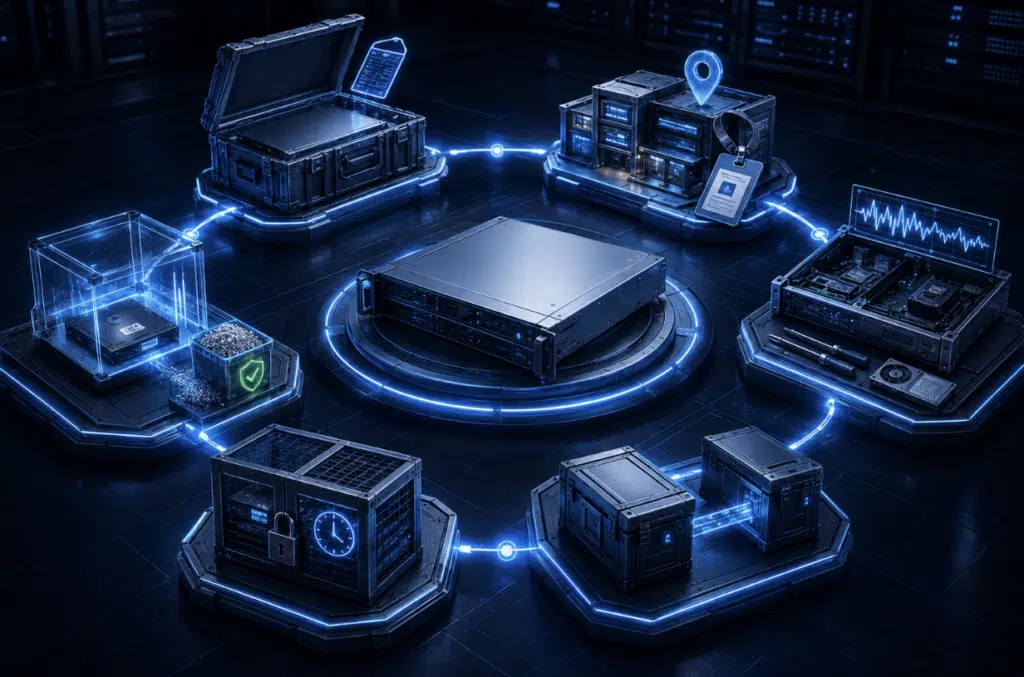
符合审计要求的资产追踪系统在整个资产生命周期中维护记录。组织应能够无缝地追踪资产从获取到最终处置的全过程。
生命周期文档应捕获:
- 部署和资产分配
- 用户所有权和位置
- 维护和维修
- 用户或设施之间的转移
- 报废和收集活动
- 数据清除和最终处置
对于报废资产,组织应保留证据,例如取件记录、接收报告、清除记录、销毁证书以及转售或回收文档。
关键在于事件发生时创建记录。在审计开始时重建资产历史记录通常会导致记录不完整和详细信息缺失。
保持生命周期文档最新,可为审计人员提供清晰的记录,说明每项资产在组织中的流转方式以及每个阶段的管理情况。
5. 验证认证和处理地点
认证提供了IT资产处置服务商遵循公认标准的保证。然而,只有当认证适用于实际处理组织资产的设施和流程时,它才具有价值。
组织应验证:
- 认证是最新且有效的
- 认证范围涵盖所需服务
- 处理在批准的地点进行
- 下游合作伙伴遵循相同的安全要求
常见的审计风险发生在组织审查一个设施,但其资产却在其他地方处理时。当服务商使用未经披露的分包商,且这些分包商在组织预期控制之外运营时,也会出现同样的情况。
在选择或继续与IT资产处置服务商合作之前,组织应确认资产在哪里处理以及在整个过程中由谁处理。
审计就绪性不仅仅取决于文件中的认证文档。组织需要证据证明认证实践与实际操作相符。
6. 标准化追踪流程
一致性使IT资产追踪更易于管理和审计。当不同办事处、地区或部门使用独立的系统和流程时,大型组织常常会遇到困难。
标准化方法为资产管理创建了可靠的基线。组织应使用一致的方法来记录资产、更新信息和生成报告。
这包括维护:
- 集中式追踪平台
- 一致的资产标识符
- 标准化报告格式
- 可重复的追踪程序
如果没有标准化,组织可能会在不同地点拥有相互冲突的记录。一个设施可能详细追踪资产移动,而另一个设施可能依赖不完整的电子表格。
单一系统和报告方法为审计人员提供了组织资产环境的更清晰视图。它还使得更容易识别漏洞、验证记录并在整个生命周期中维护准确信息。
7. 及早让IT资产处置合作伙伴参与
IT资产处置不应仅在组织有待处置的报废设备时才开始。及早与IT资产处置合作伙伴合作有助于组织为安全合规的资产过渡做好准备。
通过在资产达到处置阶段之前让IT资产处置服务商参与,组织可以定义运输、数据清除、文档记录和报告的要求。
这种方法有助于在资产离开组织控制之前识别潜在问题。它还确保团队了解在整个过程中需要收集哪些证据。
例如,组织可以在任何设备离开现场之前,就取件程序、保管链记录和最终处置文档建立预期。
及早让IT资产处置参与可实现从活跃使用到报废的更顺畅过渡。它还降低了在资产生命周期最后阶段出现记录缺失或责任不清的风险。
8. 持续监控风险
审计就绪性并非一次性工作。资产环境、供应商关系和合规要求会随时间变化,因此需要定期审查追踪控制措施。
这包括监控供应商绩效、下游合作伙伴、认证状态、安全控制和库存准确性。定期审查有助于及早发现问题,例如过期认证、流程变更或不再反映设备位置的资产记录。
通过检查控制措施是否持续有效,组织可以保持记录准确并维护审计人员可能要求的证据。这使得审计就绪性成为资产管理持续的一部分,而不是临时的准备工作。
评估IT资产处置服务商的资产追踪能力

选择IT资产处置服务商不仅仅是检查认证。组织应评估服务商是否能持续生成准确记录、保持可追溯性,并提供经得起审计的证据。
首先验证服务商的认证。
不要仅仅依赖供应商提供的证书。通过颁发认证机构的注册表验证它们是否有效。
此外,确认您评估的设施是实际处理您资产的设施。有些服务商展示一个地点,但实际工作却在其他地方进行。
如果涉及分包商,请询问他们是谁以及扮演什么角色。未经披露的下游合作伙伴可能会造成合规漏洞。
接下来,评估服务商生成文档的速度。成熟的追踪系统应能按需提供记录,包括:
- 资产抵达后的接收报告
- 数据擦除证书
- 历史审计记录
- 支持性文档
运营一致性是另一个重要指标。
询问服务商是否在所有处理设施中使用相同的追踪平台、报告格式和程序。一致的流程会产生一致的审计证据。
经验也很重要。定期支持大型受监管组织的供应商通常都经过了广泛的客户审计,并随着时间的推移完善了其追踪流程。
最后,超越销售演示。搜索公共记录,查找环境违规、数据泄露、罚款或诉讼。供应商的运营历史往往比其营销材料更能说明问题。
最好的供应商还提供闭环报告。每项资产都应从取件到运输、处理和最终处置都可追溯。支持性文档应清晰地将每项资产与其处理设施和结果联系起来。
结论
许多资产追踪计划在设备离开组织时失去可见性。最后阶段通常决定了组织在审计期间能否展示完整的问责制。
Reconext通过安全的物流、端到端可追溯性和支持法规及内部审计要求的文档,将资产追踪扩展到报废之后。联系我们,了解我们的IT资产处置解决方案如何帮助组织在资产生命周期的每个阶段保持可见性。
常见问题
什么使IT资产追踪系统符合审计要求?
当IT资产追踪系统能为每项资产提供准确、可验证的记录时,它就符合审计要求。它应记录所有权、位置、保管、生命周期事件和最终处置。支持性证据必须随时可供内部和外部审计人员查阅。
IT资产追踪如何支持合规审计?
IT资产追踪通过提供证据证明资产在其整个生命周期中得到安全管理,从而支持合规审计。它帮助组织验证所有权、追踪资产移动,并证明符合数据安全和处置要求。
IT资产追踪记录应包含哪些信息?
IT资产追踪记录应包含资产的身份、位置、所有权、生命周期状态、保管历史和最终处置。它还应捕获转移、维护活动以及适用的支持性文档。这些信息也应针对每项IT资产进行个性化。
IT资产审计失败最常见的原因是什么?
IT资产审计失败最常见的原因是记录不准确、文档缺失和保管链信息不完整。组织还面临库存过时、未追踪资产以及跨地点追踪流程不一致等问题。