退役的IT资产在离开企业后,仍会长期对您的组织构成数据安全风险。
笔记本电脑、服务器、硬盘、移动设备和网络设备仍可能包含受管制数据、知识产权、凭证、客户信息和内部记录。如果没有安全合规的IT资产处置(ITAD)流程,结果可能是可报告的数据泄露、审计发现、合同违约或声誉事件。
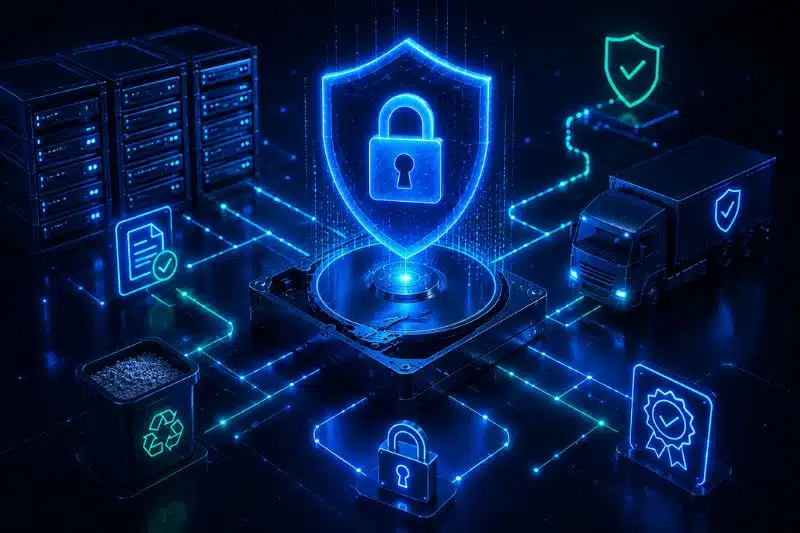
IT资产处置数据安全合规性通过结合经过认证的数据清除、有记录的监管链程序和可验证的审计记录,贯穿整个资产处置生命周期,帮助组织降低这些风险。它还支持负责任的回收和价值回收,同时不损害数据安全。
本指南解释了维护IT资产处置数据安全合规性的最佳实践、最重要的标准和认证,以及如何评估IT资产处置供应商能否在整个处置过程中保护您的组织。
核心要点
- 安全的IT资产处置实践通过认证的数据清除方法、有记录的监管链和全面的审计记录来保护敏感数据。
- 根据独立认证、透明流程以及资产处置生命周期中可验证的合规证据来评估IT资产处置供应商。
为何IT资产处置数据安全合规性至关重要
IT资产处置外包不能被视为数据安全责任的转移。即使IT资产处置服务提供商管理安全的IT资产处置和最终处置,如果敏感信息泄露,原始资产所有者仍可能面临监管、合同和声誉风险。虽然经过认证的供应商遵守数据保护法律,但RCRA和州法律将追究组织的责任,而非IT资产处置供应商。
除了任何法律责任之外,数据泄露还会造成巨大的经济损失。根据Verizon 2026年泄露影响研究报告,业务中断和勒索合计占泄露索赔总经济损失的一半以上。
未能遵守数据安全要求会导致运营动能损失。例如,如果审计因缺少文件而停滞,产品发布就会延迟。这些障碍会随着时间的推移而累积,为组织带来额外的责任。
如果未能维护数据安全,组织还可能损失知识产权、消费者信任和品牌声誉。这可能比纯粹的经济损失更具破坏性,并且需要数年才能修复。一旦退役IT资产在未维护数据安全的情况下被处理,这些连锁反应就无法避免。
IT资产处置数据安全合规性最佳实践
为确保数据安全合规性,组织必须超越简单的物流,将IT资产处置视为一项战略性业务运营。这样做可确保将威胁暴露降至最低,从而降低风险。
维护安全的监管链
安全的监管链是防止未经授权访问敏感数据的第一道防线。对于高风险行业的大多数IT资产处置操作而言,这是一项要求。从资产离开场所到最终处置,都需要完全的可见性。
维护严格的监管链始于库存管理。每项资产都需要一个唯一的标识符,例如RFID标签或条形码,并与实时仪表板同步。此仪表板仅限少数经过审查的人员访问,并支持随时检索每个单元的状态。
为避免盲点,还建议在运输过程中的每个交接点进行签署的保管转移,以提供在审计期间可辩护的完整审计追踪。
使用防篡改包装
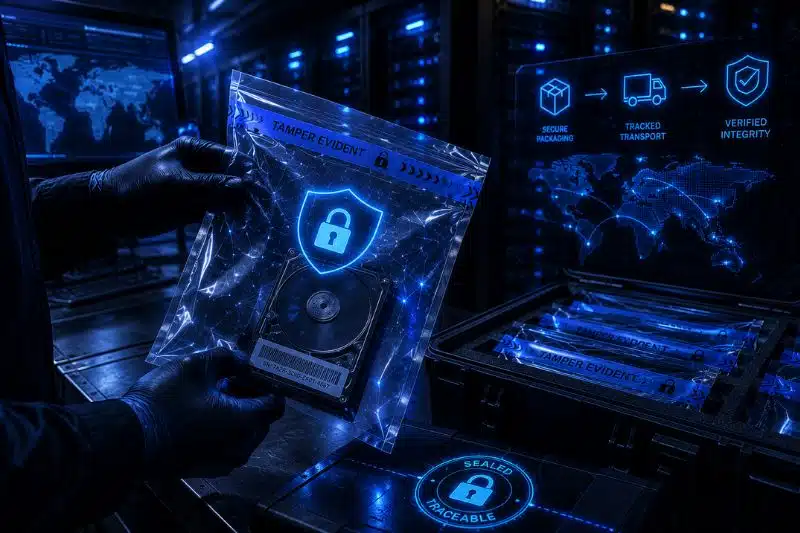
安全的监管链可降低风险,但不能消除转移过程中资产错位的可能性。防篡改包装通过使用可上锁的收集箱和防篡改封条,在报废资产运输之前和期间提供额外的控制层。
安全物流应包括在运输过程中使资产移动可见的控制措施。启用GPS的车辆、货物追踪和资产级扫描有助于验证保管、识别异常情况并降低丢失或未经授权访问的风险。
使用认证的数据清除方法
认证的数据清除方法确保存储设备的处置符合HIPAA等数据保护法律。
NIST SP 800-88 Rev. 2是组织最佳的数据清除框架。该框架有三个清除级别:清除(clear)、净化(purge)和销毁(destroy),根据数据安全级别和资产价值进行选择。
对于大多数资产而言,清除和净化是足够的清除方法,因为它们确保存储设备之后仍可使用。销毁最适合需要彻底销毁数据的数据中心,供应商和客户希望完全拆解数据。
随着数据存储技术变得越来越先进,更有效的数据擦除技术和标准正在涌现。例如,IEEE 2883-2022标准正用于清除NVMe驱动器中的数据。该标准是NIST 800-88的替代方案,为新兴技术提供指导。
遵循公认的合规标准
技术清除指南和第三方认证可以保证法规合规性。指南规定了标准程序,而认证则提供了其遵守情况的证明和合法性。
与IT资产处置服务提供商合作时,建议至少要求NAID AAA或R2v3认证。前者表明经过验证的数据销毁实践,后者表明负责任和安全的IT资产管理。拥有这些认证的IT资产处置合作伙伴将始终确保安全的销毁方法。
确保符合ISO标准也至关重要,例如用于信息安全的ISO 27001、用于环境管理的ISO 14001和用于可审计质量流程的ISO 9001。这些ISO认证证明IT资产处置供应商的内部SOP遵循国际最佳实践。
保留完整的审计文件
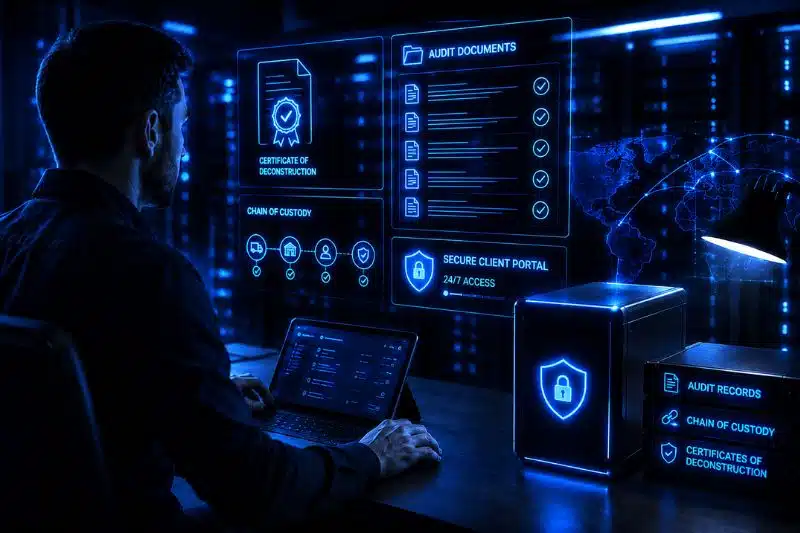
处置过程的每个阶段都应生成审计文件,包括销毁证书。每个证书都应在资产级别进行序列化,并由相应的监管链记录支持。批次级别的证书可能无法为审计员提供足够的追溯性,因为它无法证明每项单独资产的去向。
组织还应提供24/7访问安全客户端门户的权限,其中存储审计记录、监管链报告和销毁证书。即时访问这些文件使IT和合规团队能够在GDPR、HIPAA或FOIA请求期间快速提供适当处置的证据。
销毁无法清除的介质
在规划阶段应识别无法清除的故障驱动器和其他存储介质,并将其送往物理销毁。当无法使用标准数据擦除或数据清除方法时,切碎或拆解可确保存储数据无法恢复。
销毁方法还应适应存储设备类型和存储数据。例如,高风险固态硬盘需要精细切碎,以确保存储阵列完全拆解。
政府机构还应确保IT资产处置服务提供商遵循行业特定标准以保持合规性,例如NSA/CSS政策手册9-12和NISPOM 32 CFR第117部分。这些标准确保高度机密数据以完全保密的方式销毁。
与合规的IT资产处置供应商合作
在审查IT资产处置合作伙伴时,IT经理应区分供应商声称的实践和其经过验证的资质。标准描述了流程或要求,而认证则提供了独立证据,证明提供商已根据既定标准进行了评估。
虽然许多供应商声称符合NIST 800-88“合规性”,但必须认识到NIST 800-88是一个自我应用的框架,而非认证。由于没有颁发NIST证书的管理机构,任何供应商都可以在没有外部监督的情况下声称遵守它们。
为确保真正的数据安全,组织必须优先选择拥有第三方认证的供应商,这些认证涉及严格、反复的验证。NAID AAA和R2v3是唯一广泛认可的资质,它们要求定期、独立的审计,以证明数据销毁和回收协议确实得到遵守。
这些资质会定期更新,因此必须直接向颁发机构核实其状态,而不是接受副本或口头保证。
如何评估IT资产处置供应商

选择IT资产处置供应商不应仅仅是比较价格或周转时间。由于供应商将处理带有数据的退役资产,您需要验证其安全、合规和报告实践是否符合您的组织要求。
使用以下七个问题来评估供应商是否能够支持安全合规的IT资产处置计划。
- 您能否提供R2v3、NAID AAA和ISO认证的可验证副本?
- 数据具体在哪里销毁?现场、您的设施内,还是两者兼有?
- 您针对各种介质类型遵循哪些特定的NIST或IEEE标准?
- 您的下游合作伙伴是谁?他们是否也经过认证?
- 您是否为每项资产提供序列化的销毁证书?
- 您是否拥有环境和网络责任保险,保额是多少?
- 您能否提供我所在特定受监管行业的客户推荐?
结论
IT资产处置数据安全合规性在整个资产处置过程中保护敏感信息。它依赖于安全的数据销毁、有记录的程序和可验证的审计记录,以证明符合法规。
这些最佳实践降低了数据安全风险,同时让组织对退役资产得到负责任的处理充满信心。
Reconext通过认证的IT资产处置服务、安全的数据销毁和全面的审计报告来满足这些要求。联系Reconext,了解您的组织如何加强其IT资产处置数据安全合规性。