在数据中心退役项目中,同样的条件反射一再出现:“只要有数据,就粉碎。”硬盘被粉碎,服务器被砸毁,资产被当作废料核销。这解决了一个问题,却制造了另外三个问题:财务问题、环境问题和运营问题。
这就是把安全数据销毁等同于物理销毁的误区。没错,粉碎可以让数据消失,但它同时也抹去了硬件价值,增加了电子废弃物,并断绝了任何回收或再利用的可能。在整个行业中,成千上万台电子设备在“全部销毁”的一刀切政策下被不必要地销毁,原本可能带来六位数回收价值的资产就此沦为废金属。
对安全数据销毁更明智的定义其实更简单:让敏感信息永久无法恢复,同时尽可能保留设备价值。只要操作得当,数据将无法恢复,合规性可以得到证明,硬件也能通过转售、重新部署或捐赠继续发挥作用。
本指南将介绍安全数据销毁的真正含义、经NIST 800-88和IEEE 2883认可的认证方法,以及如何在执行这一流程时防范数据泄露、满足法律要求并保留硬件价值。
要点
粉碎服务器只能保证一个结果:废料重量。而经过认证的擦除能保证两个结果:ESG合规和价值回收。因此,我们将擦除作为默认选项,把销毁作为最后手段。
了解安全数据销毁
安全数据销毁只意味着一件事:数据无人能够恢复。无论数据存储在笔记本电脑、磁带还是一整机架的固态硬盘上,检验标准都相同:零恢复。
粉碎能通过这一检验,擦除同样可以。区别在哪里?粉碎摧毁价值,擦除保留价值。一个让您花钱,另一个为您带来回报。
为什么这很重要:
- 安全→ 数据泄露会造成数百万美元的损失,并引发审计。
- 合规→ 需要提供逐一对应序列号的证明,以满足HIPAA、GDPR、PCI DSS等要求。
- 可持续发展→ 每块以擦除代替粉碎的硬盘,都能减少电子废弃物和碳排放。
如果目标是保护数据,就没有理由牺牲仍能创造价值的硬件。
为什么安全擦除优于销毁
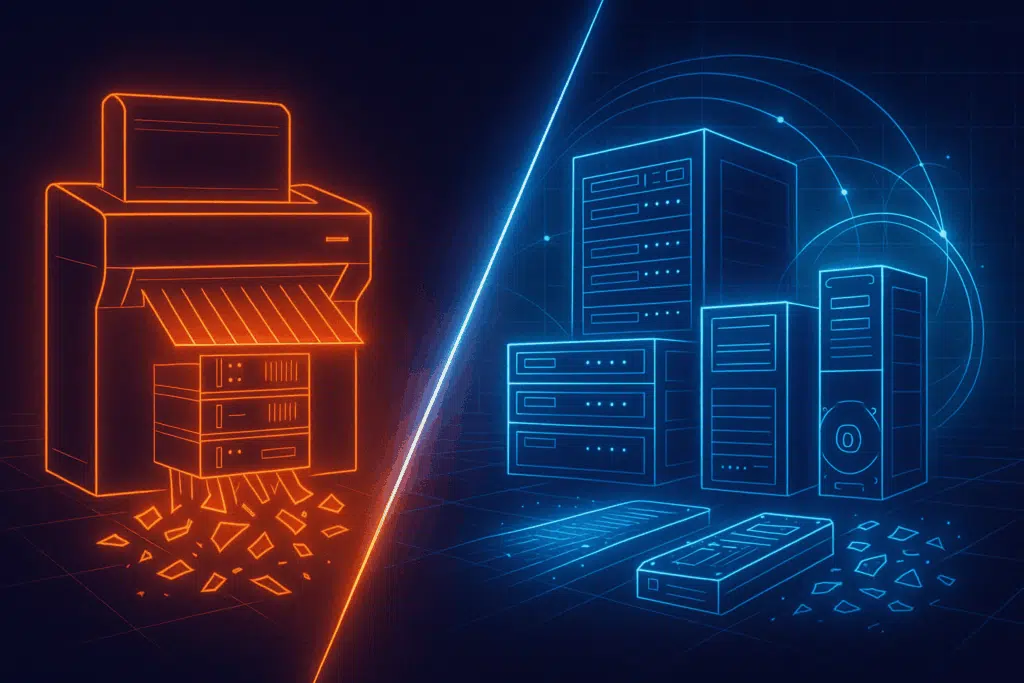
多年来,安全数据处置的默认答案很简单:全部粉碎。只要设备能存储信息,就直接送进粉碎机。这种条件反射不难理解:当一次数据泄露的代价可能高达数百万时,没有人愿意冒险。但粉碎虽然场面震撼,却不是让数据无法恢复的唯一方法。
安全擦除可以达到同样的效果,却不会造成附带损失。Reconext工程师在大型退役项目中经常看到,经过认证擦除后,超过90%的合格资产可获准转售。企业不再面对一堆碎片,而是能够回收价值、让硬件继续流通,并凭借手中的证据履行合规义务。
其好处远不止收入:
- 环境效益→ 延长服务器寿命可以避免新设备 生产带来的碳足迹,并防止有害物质进入填埋场。
- 运营洞察→ 故障硬盘能揭示供应商的薄弱环节和使用趋势。如果一切都被粉碎,这些洞察将永远丢失。
- 审计防御→ 符合NIST 800-88和IEEE 2883标准、逐一对应序列号的证书,能够在监管机构和董事会面前提供站得住脚的证明。
有些设备仍然需要销毁,例如故障硬盘、受政策约束的类别,或损坏到无法修复的设备。但这些只是特殊情况。规则很简单:能擦除就擦除,必须销毁时才销毁。
主要数据销毁方法
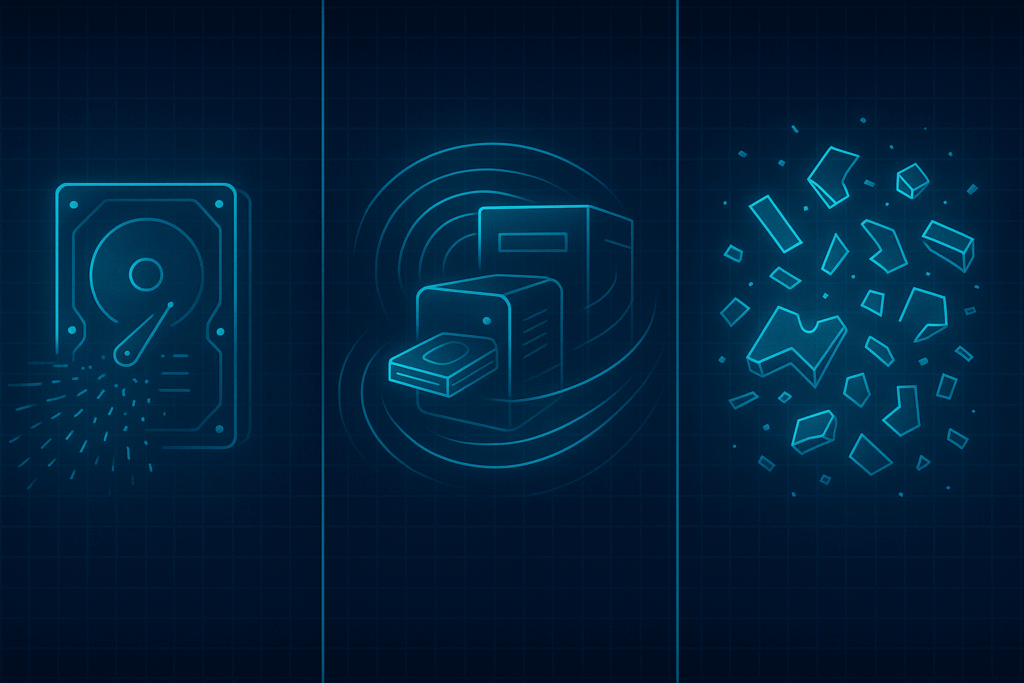
一旦摆脱了“全部粉碎”的条件反射,真正的问题就变成了:每台设备最适合采用哪种方法?不同的介质需要不同的处理方式,正确的选择决定了您是回收价值,还是把一切变成废物。
- 数据擦除(基于软件的 清除) 适用于功能正常的硬盘和系统的黄金标准。经过认证的软件 会对存储介质进行多次覆写,直至原始数据永久无法恢复。设备仍可用于转售或重新部署。NIST和IEEE等标准认可擦除是一种合规的数据清除方式,前提是提供逐一对应序列号的报告。Reconext的Proteus平台可同时擦除数十块硬盘,并将每份证书与对应的序列号关联。
- 消磁(磁场擦除) 对于HDD和磁带等磁性存储介质,消磁器会用高功率脉冲打乱磁畴。这种方法有效,但会使设备无法使用,因此转售价值将不复存在。SSD和闪存不受影响。在管控严格的行业中,当无法进行擦除时,消磁有时会与销毁结合使用。
- 物理销毁 粉碎、压碎或研磨不给回收或再利用留下任何余地。对于故障设备、损坏的硬件或合同明确要求的情况,这是必要的。但从长期来看,这是成本最高的方式,因为它彻底消除了转售或重新部署的全部潜力。
总结一下:擦除保留价值,消磁适用于特定场景,销毁则是兜底方案。
选择正确的方法
每台存储数据的设备都需要做出决定:擦除、消磁还是销毁?大多数企业犯的错误是对所有设备采用同一种处理方式。正因如此,功能正常的硬件最终被送进粉碎机,而一旦方法选错,合规漏洞也随之出现。
更明智的做法是按顺序进行:
- 识别介质→ HDD/SSD = 擦除;磁带 = 消磁或销毁;闪存/光学介质 = 支持则擦除,不支持则销毁。
- 检查状态→ 正常工作的硬盘通常可以擦除;故障硬盘转入销毁流程。
- 考虑政策要求→ 有些行业在合同中明确规定必须销毁;大多数行业遵循 NIST 800-88,该标准允许经过认证的擦除。
- 执行并验证→ 证明必不可少。没有证书,擦除过的硬盘就谈不上安全;没有监管链记录,销毁过的硬盘就经不起审查。
认证擦除与转售服务
让数据无法恢复只完成了一半工作,另一半是证明这一点。监管机构和董事会要的不是保证,而是证据。
经过认证的流程会将每项操作与具体设备关联。每块硬盘、SSD或每台服务器都按序列号登记,采用公认的方法处理,并获得一份唯一的证书。该证书成为审计追踪的一部分,与库存清单核对,并存档以备日后证明。没有它,您拥有的就不是合规,而是责任风险。
Reconext的平台专为规模化而设计:
- Proteus→ 便携式异步擦除,支持32或64盘位测试设备。每块硬盘单独记录,具备错误处理和命令级报告功能。
- Rackwipe→ 通过网络启动对整个机架进行擦除。无需逐一拔出硬盘逐块擦除,而是对整个机架并行清除,并为每台设备出具逐一对应序列号的证书。
由于这些系统直接连接转售和重新部署渠道,数据擦除和价值回收在同一个工作流程中完成。数据被销毁,证明随之生成,设备直接进入二级市场。
合规与法律考量
监管法规不在乎良好的初衷,只在乎可验证的结果。如果您无法证明数据已无法恢复,就存在风险敞口。
主要义务:
- HIPAA→ 要求患者病历及其他敏感数据无法恢复,并提供证书加以证明。处罚:每次违规最高5万美元。
- GDPR → 要求证明欧盟个人数据在生命周期结束时已被擦除。 罚款:最高可达全球营业收入的4%。
- PCI DSS→ 要求对支付卡系统进行数据清除和安全处置。一旦发生泄露,将面临罚款和整改。
- GLBA → 适用于美国金融机构,要求在整个生命周期内安全处理客户信息。
共同点:证明胜于承诺。监管机构希望证书与序列号一一对应,并记录时间戳、方法和操作人员。监管链日志必须完整显示资产的流转过程,不留任何盲区。
Reconext的擦除流程依据NIST 800-88和DoD 5220.22-M接受审计,并在命令级别通过ADISA(与IEEE标准一致)审查验证。如此严格的审查确保了取证层面的可靠性:即使客户请来数据恢复团队,数据依然无法恢复。
环境责任

数据销毁决策会对环境产生重大影响。每一台被过早粉碎的服务器,都会增加每年产生的5,000多万吨电子废弃物,而其中大部分从未得到妥善回收。
硬盘和服务器含有锂、铅、汞和溴化塑料,若处理不当会造成危害。它们也含有贵金属和稀土。过早销毁硬件意味着更早地重复采矿和制造,并带来随之而来的全部碳排放。
经过认证的回收框架(R2v3、e-Stewards、ISO 14001)对下游处理进行管控。它们确保有害成分得到控制、有价值的材料得到回收,并杜绝非法出口。但回收应是最后手段,而不是第一反应。
转售和重新部署是最具可持续性的结果。每一台经过擦除并重新使用的设备,都能避免进入填埋场、延长生命周期并减少范围3排放。对于面临ESG压力的企业而言,这些延长直接转化为可衡量的影响。
经过擦除的服务器不仅安全,而且实现了循环。
安全数据销毁的最佳实践
要让数据销毁既合规又兼顾价值,请遵循以下五项基本原则:
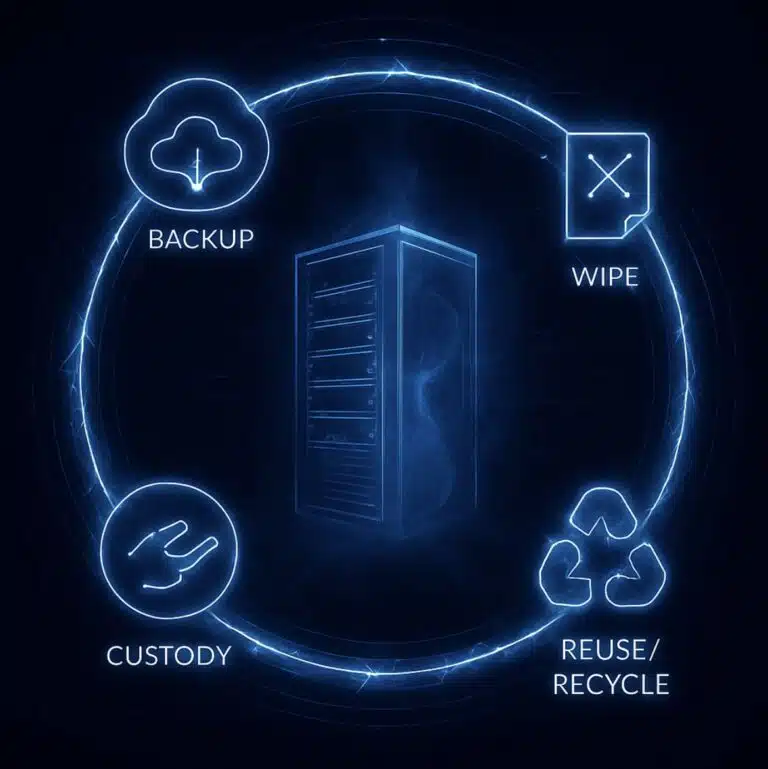
- 保持完整的资产清单→ 追踪每项资产从取件到最终处置的全过程。
- 根据介质选择方法→ HDD、SSD和磁带需要不同的处理方式。
- 要求提供证书→ 逐一对应序列号的数据清除或销毁证书 不容妥协。
- 优先考虑再利用→ 先擦除并重新部署,再考虑回收或销毁。
- 审慎评估服务商→ 查看是否具备ISO、R2v3和ADISA认证,并审查审计追踪记录。
既然您不会把家庭照片交给随便一家维修店,那就不要把企业数据交给拿着锤子和粉碎机的人。
结论
安全数据销毁的核心在于擦除信息,而不是销毁设备。借助认证擦除,企业可以:
- 保护敏感数据,防止其落入他人之手。
- 证明合规,满足行业法规和审计方的要求。
- 回收硬件价值。
- 减少环境影响。
在Reconext,这并非什么特殊的工作,而是日常工作。在这个领域,“乏味”是您能得到的最高赞誉。
准备好停止粉碎您的价值了吗?与Reconext洽谈安全、转售优先的数据销毁和IT资产处置服务。