大多数员工每天至少使用 2.5 台 IT 设备,例如笔记本电脑、智能手机和平板电脑。将其乘以您的员工人数,您组织中的设备总数就会迅速增加。
然而,设备数量并不是主要问题。随着时间的推移,硬件会发生故障或变得过时,需要更换为更新、更强大的技术。如果没有适当的报废资产处置计划,这些资产可能会落入不法分子之手、被丢弃在垃圾填埋场或被遗忘在仓库中。
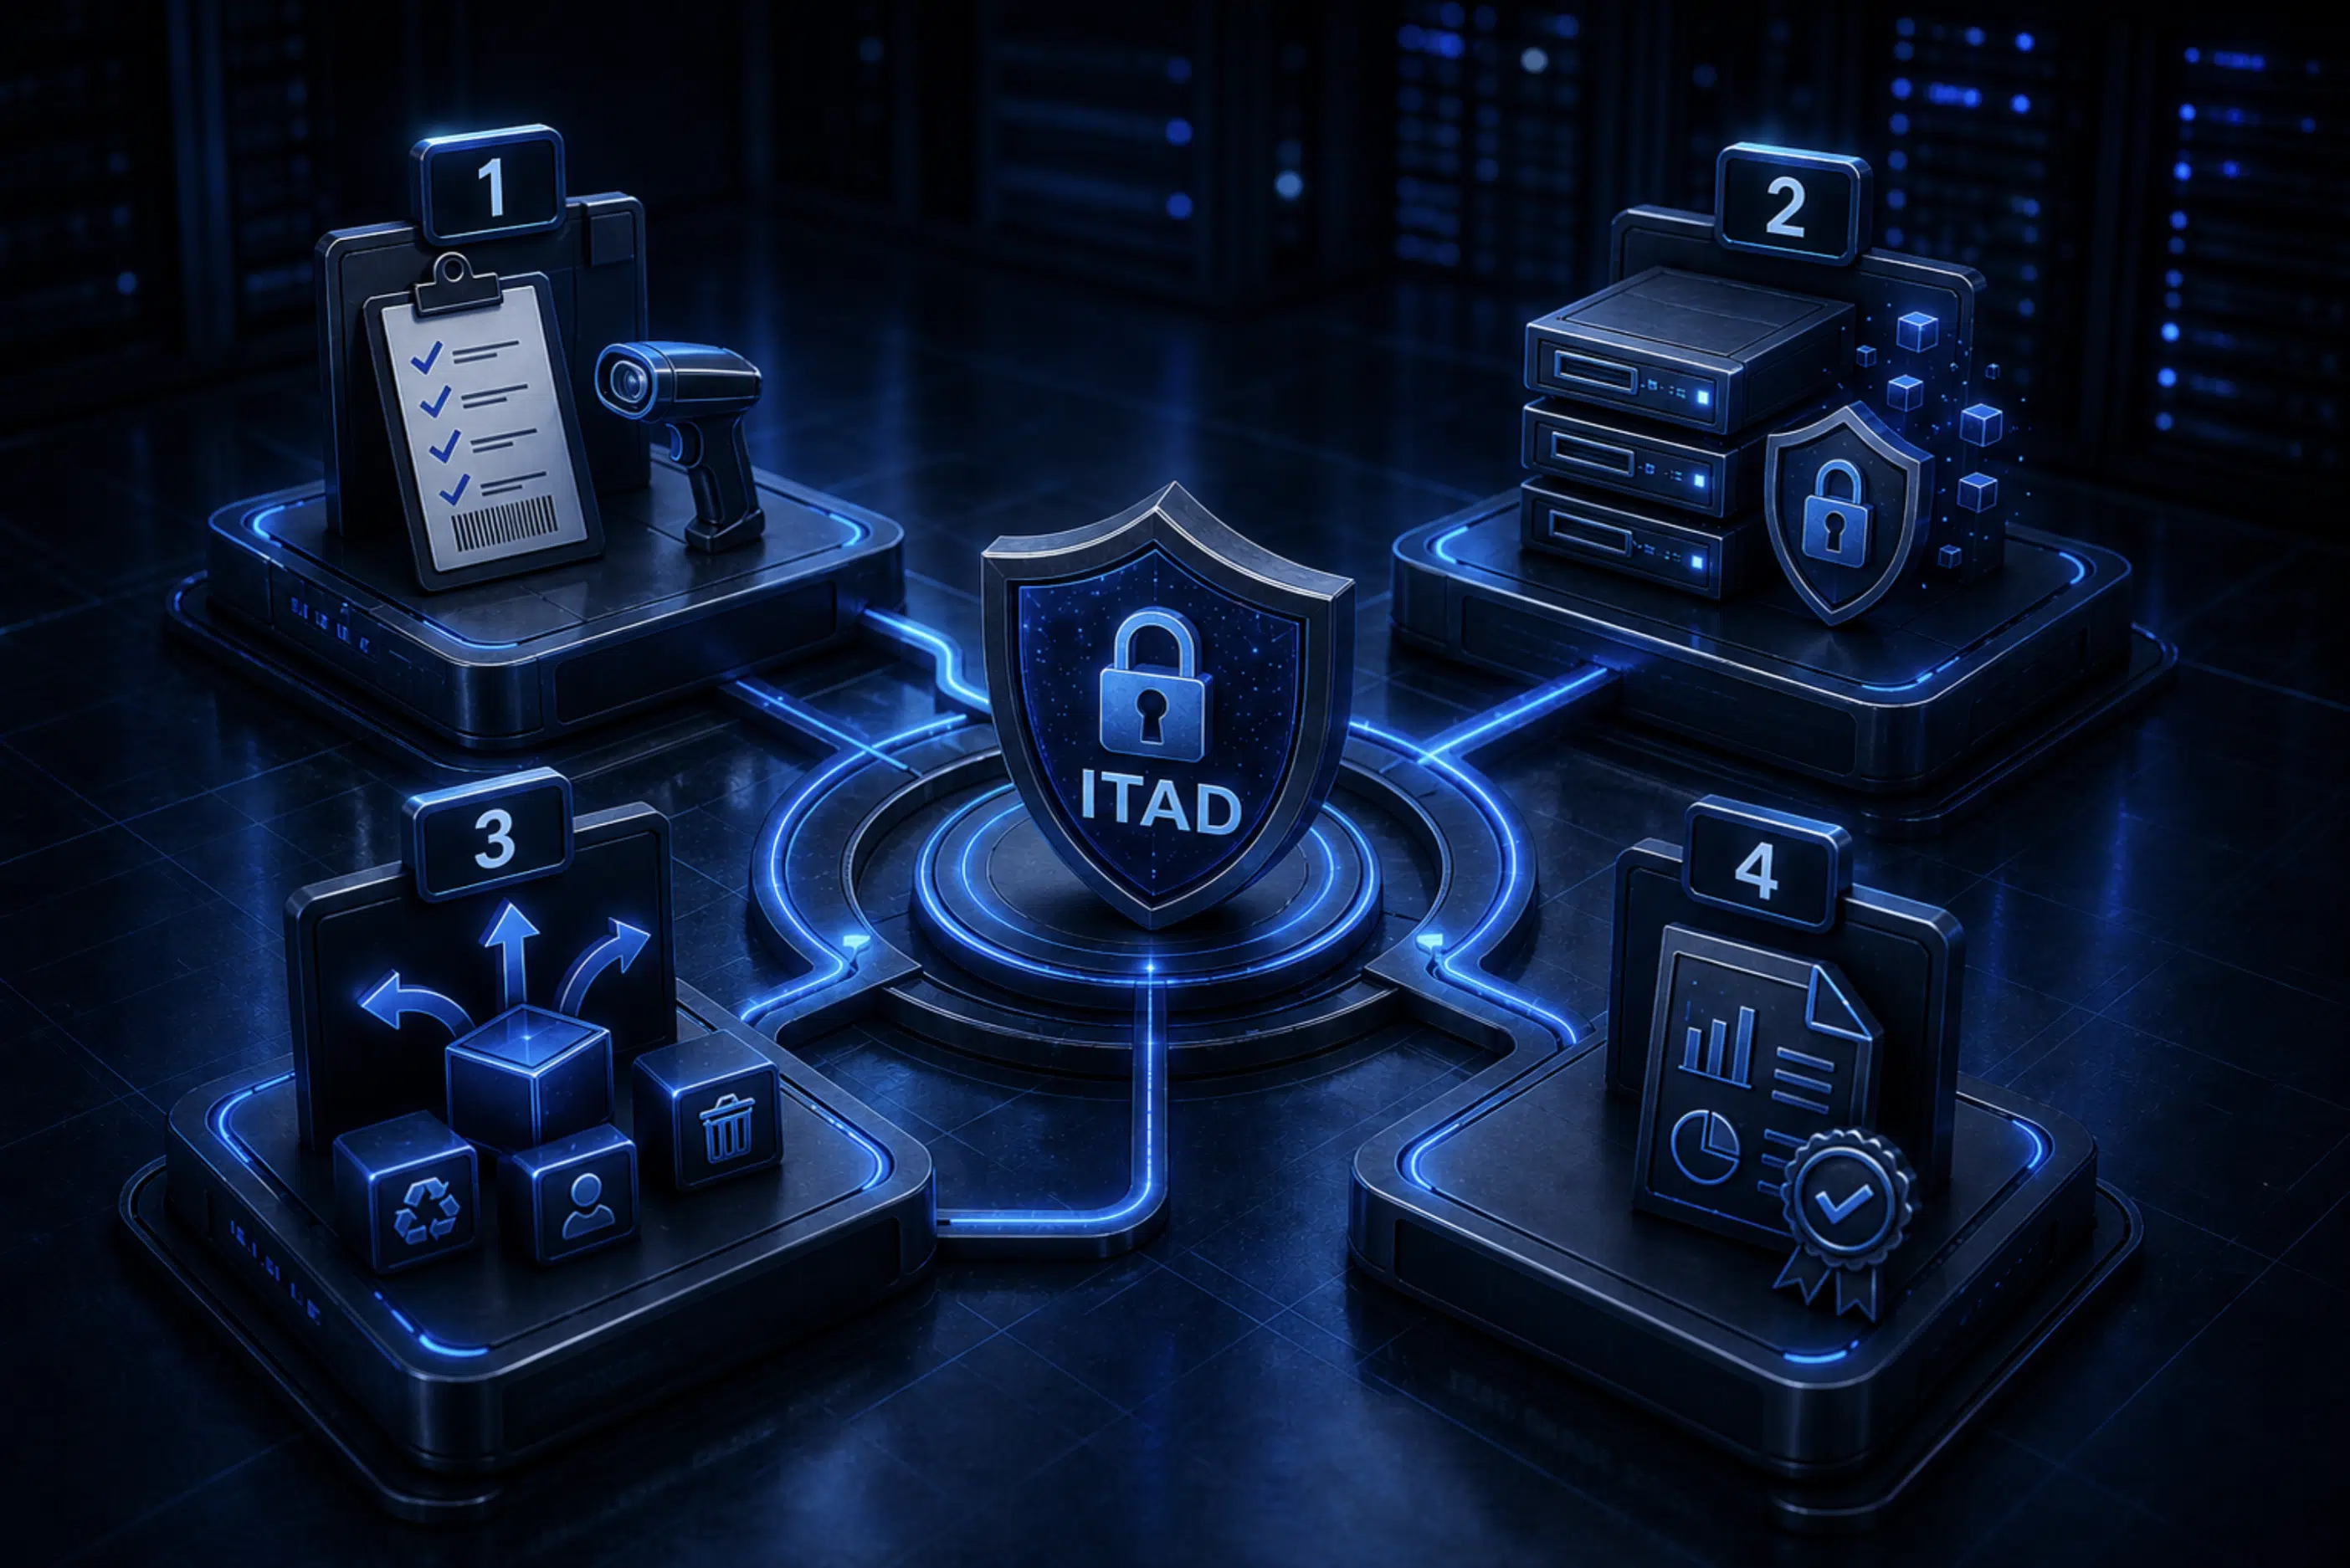
IT 资产处置 (ITAD) 流程提供了一种结构化的方法,以安全、负责且可持续的方式管理退役设备。本文概述了四个关键步骤,旨在帮助保护敏感数据,同时从退役设备中获得最大价值。
核心要点
- IT 资产处置是一个结构化的报废流程,始于识别和移交退役设备,经过数据净化和处置,最后以证明每项资产都得到正确处理的报告结束。
- 强大的 ITAD 流程可降低安全和合规风险,支持负责任的回收,并帮助公司从仍可重复使用、翻新、捐赠或转售的设备中回收价值。
什么是 IT 资产处置?
IT 资产处置 (ITAD) 是在 IT 资产生命周期结束时对其进行管理的过程。它始于设备停止使用,一直持续到数据净化、处置和最终报告,以确认每项资产的处理方式。
该流程通常分阶段进行以降低风险。随着资产在生命周期中的移动,应特别注意运输、数据净化和下游处理,这些环节发生错误的概率最高。这些环节的故障可能导致设备丢失或未经授权的数据泄露。
ITAD 的主要目标是降低与退役的含数据资产相关的敏感数据泄露风险。其他目标包括减少电子垃圾、从可重复使用的设备中回收价值,以及满足环境和监管要求。
了解 ITAD 流程的工作原理有助于您确定何时启动该流程、如何管理每个阶段,以及是内部处理还是与合格的 ITAD 供应商合作。
IT 资产处置流程的 4 个步骤

最佳的 IT 资产处置流程虽然简单,但由包含角色、职责和政策的明确步骤引导。我们将整个流程整合为四个主要步骤,以演示其应如何运作。
第 1 步:资产识别与移交
ITAD 的第一阶段涉及识别需要安全处置的资产并保持准确的库存。每项资产都应进行序列化和记录,以便在整个处置过程中建立清晰的监管链。
移交是指将这些设备移交给负责处置的一方,无论是内部团队还是经过认证的第三方供应商。如果没有记录在案的监管链,组织将面临丢失含数据设备踪迹的风险,从而增加未经授权访问和数据泄露的可能性。
这一步为所有后续的处置决策奠定了基础。
第 2 步:数据净化
在处置之前,必须对所有含数据设备进行安全擦除,以防止未经授权访问敏感信息。这一过程被称为数据净化。
移交后,ITAD 专业人员首先根据数据敏感性、介质类型和重复使用潜力对资产进行分类。这种分类决定了最合适的数据净化方法,通常符合美国国家标准与技术研究院 (NIST)的指南。
主要使用三种方法:
- 数据擦除: 使用软件覆盖或清除数据
- 加密擦除: 对数据进行加密并删除加密密钥
- 物理破坏: 对存储介质进行粉碎或焚烧
物理破坏是处理高度敏感数据最有效的方法,但其对环境的影响最大。相比之下,擦除和加密方法可以保留设备,从而实现重复使用、转售或负责任的回收,以回收残值。
第 3 步:确定处置路径
资产经过净化后,下一步是确定最合适的处置策略:转售、重复使用或回收。
这一决策通常由两个主要因素引导:资产类型和状况。
资产类型在转售潜力中起着重要作用。外围设备(如打印机)在二级市场的价值通常有限,更适合回收。相比之下,笔记本电脑和手机等设备通常保留较高的转售价值,尤其是在新兴市场。
资产状况进一步影响结果。物理状况良好的功能性设备是转售或内部重复使用的理想选择。具有外观损坏或轻微缺陷的资产可能仍具有翻新价值,具体取决于维修成本。
如果设备无法运行或需要大规模维修,回收或零件拆解通常是最务实的选择。
组织可以依靠 ITAD 供应商 来确定资产是否值得翻新,以及如何从中回收最大价值。
第 4 步:报告与认证
只有在所有活动都经过记录和验证后,ITAD 流程才算完成。报告和认证提供了正式证明,表明资产已得到安全、负责的处理,并符合适用标准。
详细的报告作为一种对账机制,将初始资产库存与最终处置结果对齐。这确保了所有识别出的资产都按预期进行了处理,并在整个生命周期中都有据可查。
组织还利用报告来展示循环经济倡议的进展,强调在减少电子垃圾以及促进负责任的重复使用和回收方面所做的努力。
认证提供了流程的法律和合规层。销毁证书或回收证书等文件在审计期间可作为可验证的证据,确认符合监管和环境要求。
如何将 ITAD 转化为可重复的流程
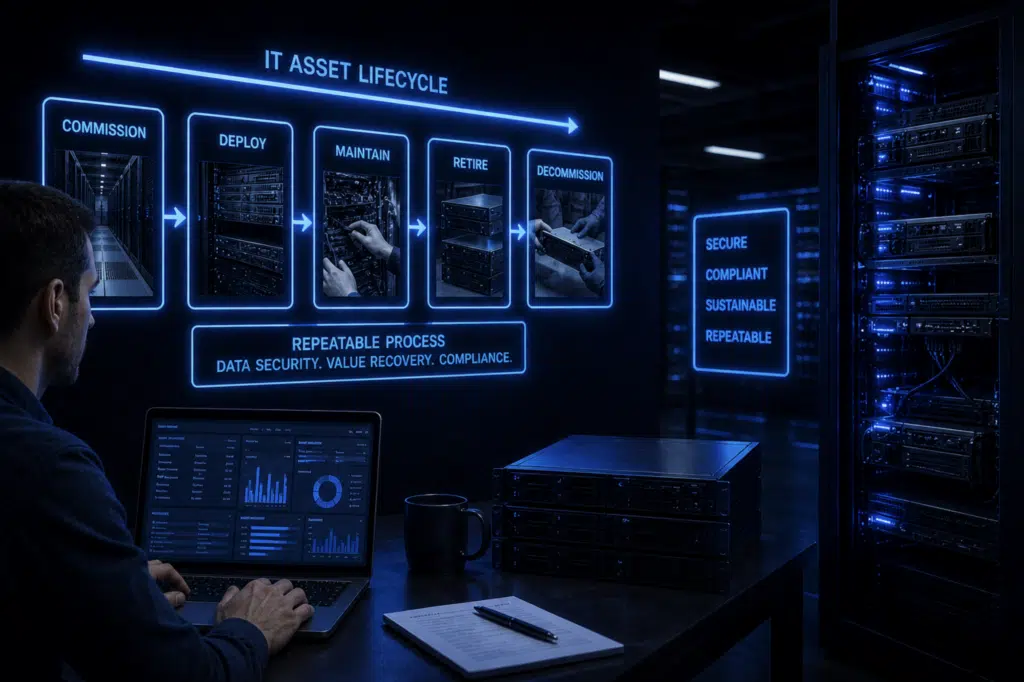
许多组织将 IT 资产处置视为事后才考虑的事情,缺乏结构化的资产管理策略。结果,退役设备往往管理不善,导致不必要的数据风险和不断增加的电子垃圾。
解决这一问题的最有效方法是建立一个正式框架,管理从部署到退役的 IT 资产生命周期。没有这个基础,就很难在流程的每个阶段保持一致性或确保问责制。
为了建立可重复的 ITAD 流程,组织应关注以下方面:
- 建立正式的 ITAD 政策: 定义退役、数据净化和处置的程序
- 实施资产分类层级: 根据数据敏感性和风险对设备进行分类
- 保持严格的监管链: 跟踪资产的处理、存储和移动
- 利用自动化: 标准化数据擦除、跟踪和报告
实施结构化、可重复 ITAD 流程的组织可以降低生命周期成本、减轻风险并回收资产残值。建立正式政策是关键的第一步,因为它提供了所有其他流程所依赖的框架。
为什么没有正式流程 ITAD 会失败

当这些控制措施不到位时,ITAD 的失败往往遵循一种可预测的模式。
设备停止使用时没有明确的所有权,也没有人负责跟踪后续发生的情况。随着资产在移交、存储或处置过程中的移动,可见性就会丢失。
这种缺乏控制的情况会产生直接的数据安全风险。如果没有适当的跟踪和验证,组织就无法确认敏感数据是否已被删除,或者谁最后处理了该设备。
这还会导致合规性差距。许多监管要求依赖于可追溯性,如果没有处理、净化和处置的记录证明,审计风险就会增加。
在运营方面,缺乏结构会导致错失机会。本可以重复使用或转售的资产往往被延误、放错地方或丢弃,从而降低了潜在的价值回收。
结论
当 IT 资产处置背后没有结构支撑时,它就会崩溃。如果没有明确的所有权、定义的步骤和适当的文件记录,即使是出于好意的努力也可能导致数据风险、合规性差距和资产价值损失。
可重复的流程可以解决这些问题。当资产得到妥善跟踪、净化和记录时,组织可以降低风险、满足合规要求,并从其设备中回收更多价值。
对于缺乏内部资源或专业知识来管理这一端到端流程的组织,与像 Reconext 这样经验丰富的供应商合作可以简化流程。凭借在数据净化、物流和报告方面建立的工作流程,Reconext 有助于确保资产在大规模处理时保持安全性和一致性。
常见问题
ITAD 和 IT 资产回收有什么区别?
IT 资产回收侧重于从退役设备中回收价值。ITAD 涵盖更广泛的报废流程,包括跟踪、数据净化、转售、回收和报告。
两者有重叠,因为资产回收通常是 ITAD 计划的一部分,这就是为什么供应商有时会宽泛地使用这些术语。
合规的 ITAD 流程应该产生哪些文件?
合规的 ITAD 流程应产生库存清单、监管链记录、净化或销毁证书以及最终处置记录。
在许多情况下,它还应包括 ITAD 供应商或下游回收商的资质证明,尤其是在涉及审计、安全审查或供应商检查时。
在选择 ITAD 合作伙伴时应寻找哪些认证?
您应该寻找能够验证回收实践和安全控制的认证。常见的例子包括针对负责任回收的 R2v3 或 e-Stewards,以及符合您风险状况的安全或管理认证。资质很重要,但清晰的流程可见性和报告也同样重要。